第四是美国公司研发一款名为“暴动”的软件。该软件支持100%独立的无线宽带网络、提供可变WiFi网络,不依赖任何传统物理接入方式,无须电话、电缆或卫星连接,能轻易躲过任何形式的政府监测。
riot im/element 可以做到"不依赖任何传统物理接入方式"?
第四是美国公司研发一款名为“暴动”的软件。该软件支持100%独立的无线宽带网络、提供可变WiFi网络,不依赖任何传统物理接入方式,无须电话、电缆或卫星连接,能轻易躲过任何形式的政府监测。
riot im/element 可以做到"不依赖任何传统物理接入方式"?
 KBBL
“蜂拥”指的是兰德的这份2000年报告 (Swarming and the Future of Conflict, https://www.rand.org/pubs/documented_briefings/DB311.html) ,此外飞盘报的这篇报道开头也有不少看点:
国家计算机病毒应急处理中心和360公司4日发布的最新报告披露CIA在全球各地策划组织实施大量“颜色革命”事件的主要技术手段,其中包括一款被称为“蜂拥”的非传统政权更迭技术。在4日举行的外交部例行记者会上,中国外交部发言人毛宁表示,报告披露的大量发生在中国和其他国家的真实案例,是CIA在全球长期发动网络攻击行为的又一实例。美方应当停止利用网络武器在全球实施窃密和网络攻击。——《环球时报》特约记者袁宏:《CIA实施“颜色革命”五大阴招被曝光》 2023/5/4
看来是为了回应FBI打击海外110和公安部912专项工作组。这名“特约记者”袁宏之前也为飞盘报报道有关网络安全的新闻,他的这篇“报道”同样黑了Tor:
CIA首先是提供加密网络通信服务。为帮助中东地区部分国家的抗议者保持联络畅通,同时避免被跟踪和抓捕,美国公司(据称具有美国军方背景)研发出一种可以接入国际互联网又无法追踪的Tor技术。相关服务器对流经它们的所有信息进行加密,从而帮助特定用户实现匿名上网。该项目由美国企业推出后,立即向伊朗、突尼斯、埃及等国的反政府人员免费提供,确保那些“想动摇本国政府统治的异见青年”在参与活动时,能躲避当地合法政府的审查和监视。——《环球时报》特约记者袁宏:《CIA实施“颜色革命”五大阴招被曝光》 2023/5/4
暴动就是riot im 就是element,2047推荐大家使用element进行匿名聊天
https://app.element.io/#/room/#teahall:matrix.org
墙内最近黑CIA的文章中提到的"暴动"和"蜂拥"是什么?有无正式介绍?
"暴动"根据描述似乎是类似firechat之类的东西(虽然听说firechat本身是明文传输), 不过我不确定是不是, 求大佬科普是瞎编还是真有他们说的那个软件.
墙内链接有风险, 这里给一个twitter上的转载: https://twitter.com/whyyoutouzhele/status/1654341483581849600
看不到编程随想评论区
又没让你在本站登录或发帖时用, 就算本站登录/发帖不能禁JS, 本站游客浏览时禁用JS也能减少攻击面。
本帖只是说明Safest有意想不到的好处, 并不只是安全方面的好处。
问题是本站依赖js,safest用不了本站发帖啊
不过可以游客看本站
不只是为了安全, 运用Tor Browser的Safest安全级别提高用户体验的几种玩法
Tor Browser开启教程Safest或Safer安全级别的:https://tb-manual.torproject.org/security-settings/
还没这么高级
编程随想(programthink)在网易的密码是rxh_temp
没有什么安全防御能抗的住拉电闸 拔网线 分区分批筛查
这文章不错,像本站很多老手,实际上还是主张匿名和身份隔离作为主要防护手段。
安全问题不是纯粹的技术问题。对安全的普遍误解导致了很多难以被察觉的安全漏洞。这些漏洞可能没有简单的 "补丁"。
【注】如果文中导图看不清楚,请右键选择 “新建标签页打开”。或者,您可以在这里下载。
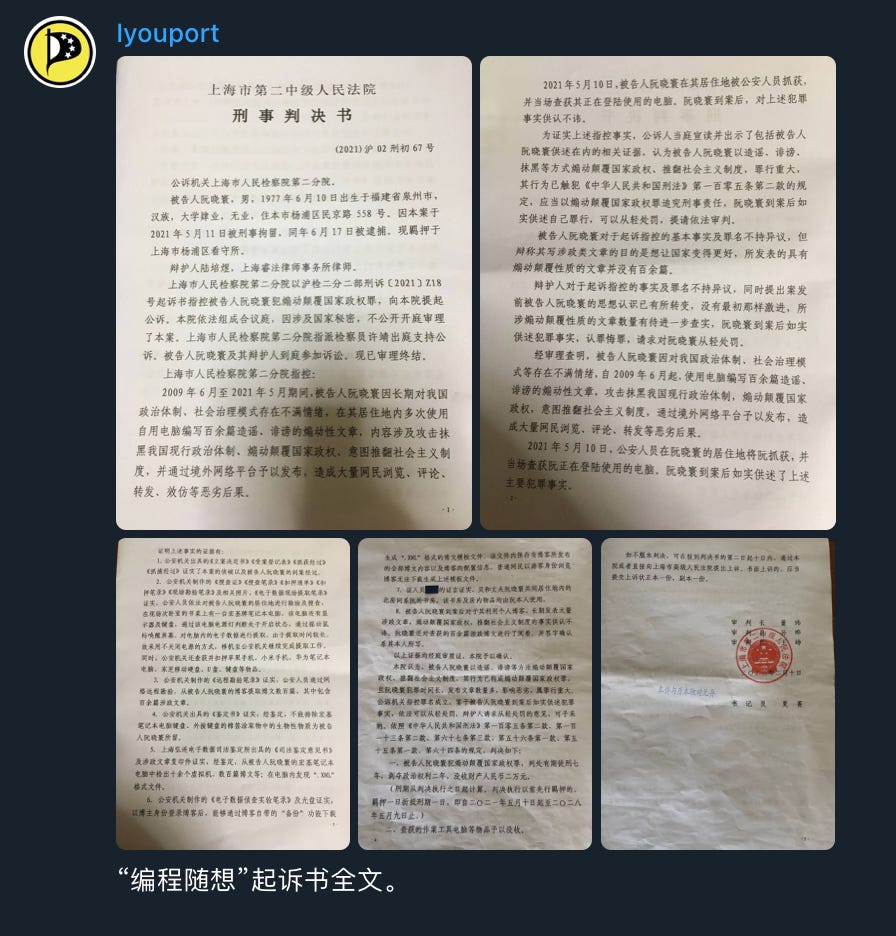
失踪已久的前著名华语博主 “编程随想”,于近日终于有了比较确切的消息 — — 正如很多人所担心的那样,失踪意味着发生了糟糕的事,他被捕了,而且还被判了刑。
如果此时有任何人感觉到自己的头脑中充满了安全性虚无主义的噪音,请不要自责,这是正常的。“专家都被抓到了,我等菜鸟还能幻想什么” ……
但这样想至少毫无作用。
因为,安全问题不是纯粹的技术问题,就如安全这个词本身所描述的东西一样,它是一个系统,一种状态;于是它的结果取决于协调性,而非其中某个/或某几个部分的专业性。
同时,不幸的是,局部的专业性过高有可能降低(而不是提升)整体的协调性。
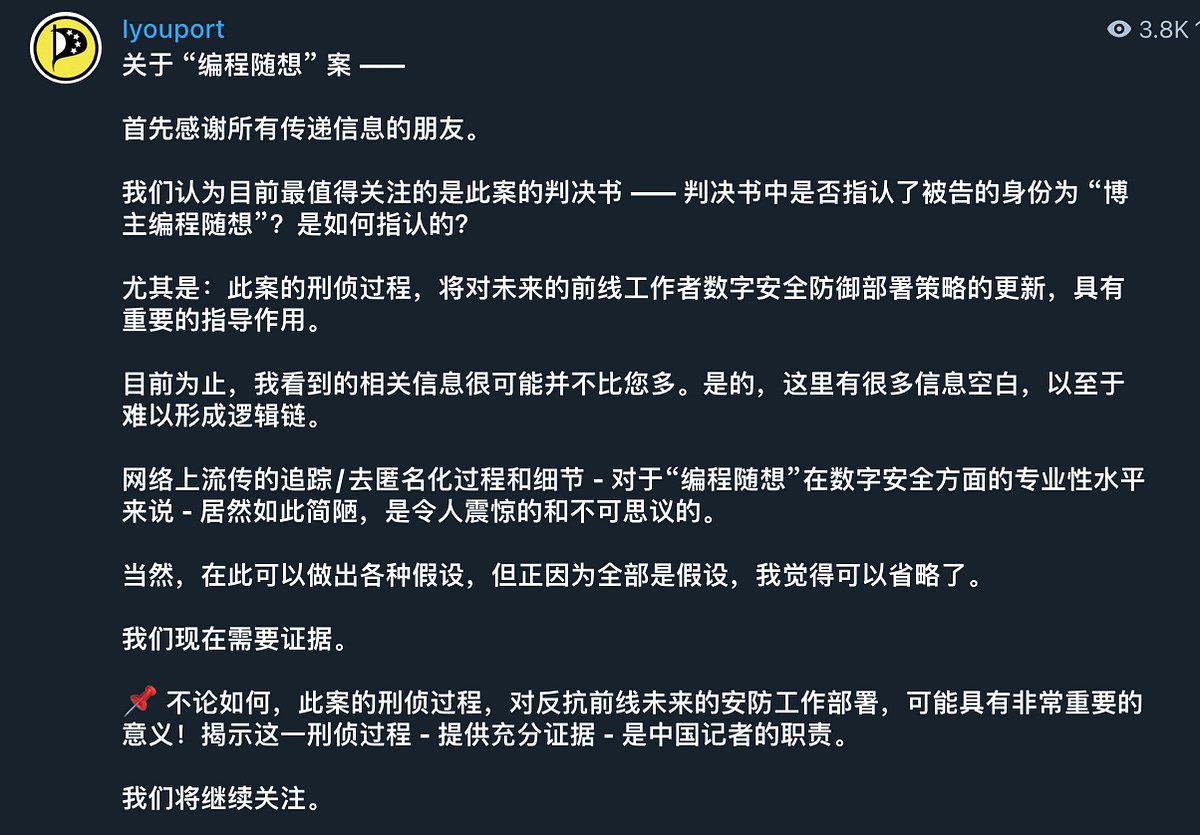
本文不是文章,只是一个帖子。它可能非常不完整(毕竟没有卷宗可查);但也许可以补充一些编程随想博客可能没有涉及的内容。此外我们也正在准备一本书,希望能更详细地讲述安全这个问题。
在收到起诉书全文之前,我们发布了一个帖子如下。大概需要解释一下:起诉书只能确认判决事件,但起诉书中所描述的侦查细节,建议谨慎取信。对刑侦过程/手段的调查,是另一项任务 —— 是更重要的任务,对所有政治犯的案件来说都是如此,不论当事人最终有没有被起诉。
在安全方面,中国的前线工作者有两个方面的弱点,比较严重:
您肯定知道 “知己知彼” 这一重要的战术智慧。您的对手拥有巨大的特权、充足的预算、无下限的卑劣,以做到长期、持续、深入地了解您,甚至可以预测您的行为。而您对他们了解多少呢?
这里存在一个严重的不平衡。您在明,他们在暗。
缺少的可能不是吹哨和调查,而是满足前线社区反抗战略的吹哨和调查。这至关重要。
我们对此的弥补方案,是努力分析其他国家的镇压手段(内容在 列表-5 “维稳面面观” 、以及 “反抗者寻求经验” 中)。鉴于统治者所拥有的基础设施大同小异,这可以有所帮助,但肯定不充分,前线工作者需要了解对手在什么样的情况下倾向于怎么做。
如此,您便既可以 “制造” 某种情况,以引诱对手那样去做,也可以避免某种情况的发生,以改变事态走向;甚至还有可能从中了解到对手可能的漏洞,以利用来维护自己的安全。
在其他很多国家,反对派组织是很擅长做这类事的,他们在努力保护自己的秘密的同时,揭开对手的秘密。这也正是 “较量” 这个词所描述的意思。
举个例子:您知道自己在什么情况下会被监视锁定吗?—— 我指的是刑侦中的监视工作,您知道被锁定的人会经历什么吗?监视者的目的是什么?他们的工作流程是什么?……
我来画一个图,以最简化的方法描述俄罗斯镇压机构是如何做这件事的。在您的国家它应该大同小异:
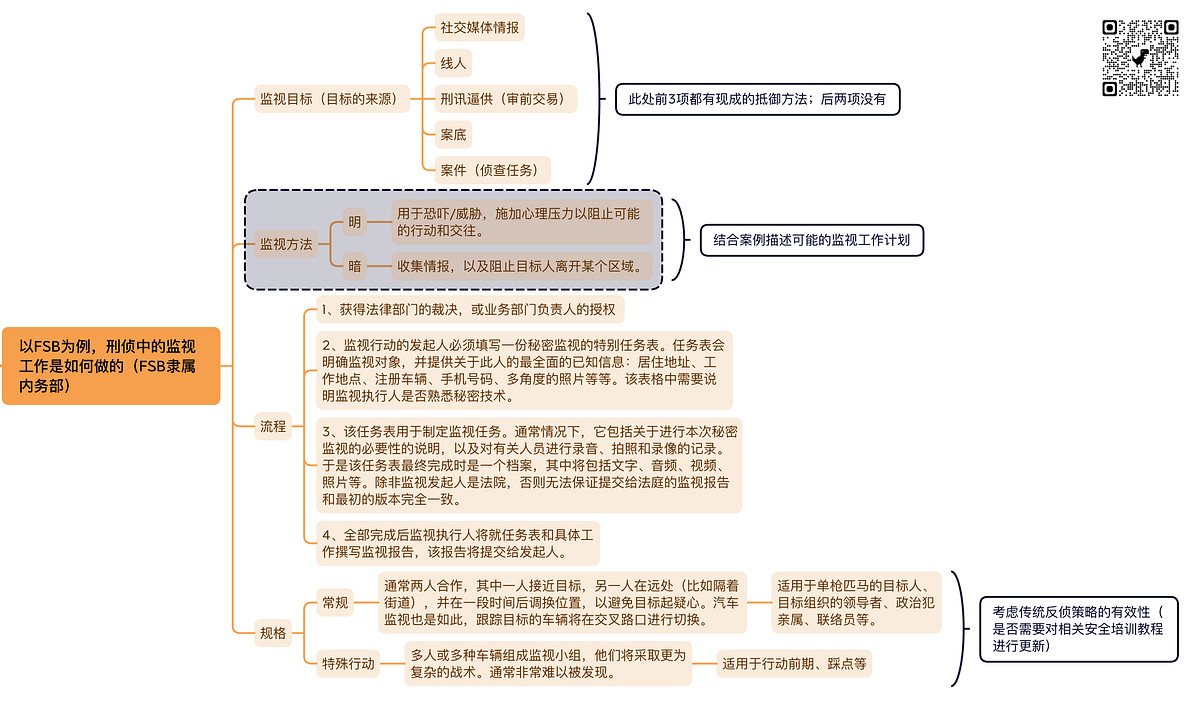
您能画一个中国版吗?
不必画给我。只给那些与您实际合作的亲密队友。知情对你们来说至关重要。
以上只是一个例子。您需要知道的东西挺多的。请保持战略目标的清晰。
孤独是巨大的安全隐患。
令您深陷孤立无援的恐慌,是您的对手始终致力于采取的镇压策略。
人们被渗透和出卖的故事吓坏了。很多担忧是有道理的,但仅仅担忧就没有道理了,因为它只会起到反作用。当您草木皆兵加倍孤单的时候,就是您的对手可以对您最随心所欲的时候。
(我们有过很多关于如何抵制渗透的技巧介绍,比如这里、这里、这里、还有这里)
您需要至少一位贴心战友 —— 更好的是 亲密团队。
阮先生的案件之所以变得 “疑点重重”,甚至一大群人因为猜想而发生争执,正是因为阮先生对紧急状况的准备似乎严重不足 —— 这绝不是额外的工作,它就是 “安全” 工作本身的重要部分!
这一 “准备” 工作应该至少包括以下4个步骤:
1.明确威胁环境;
2.明确您最需要的帮助;
3.确定至少一位贴心战友 —— 作为紧急联络人,至关重要!
4.准备具体的材料。
下面的图片分别解释了这4个步骤包括什么:
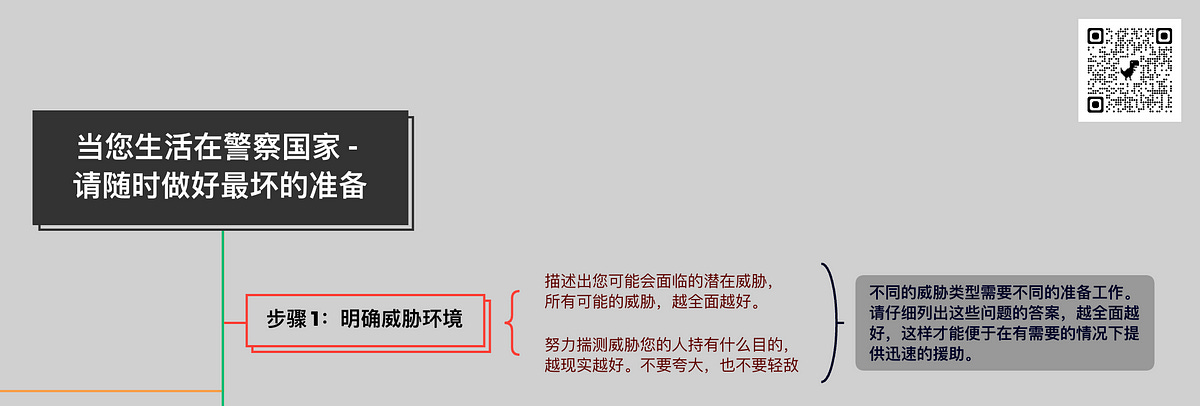
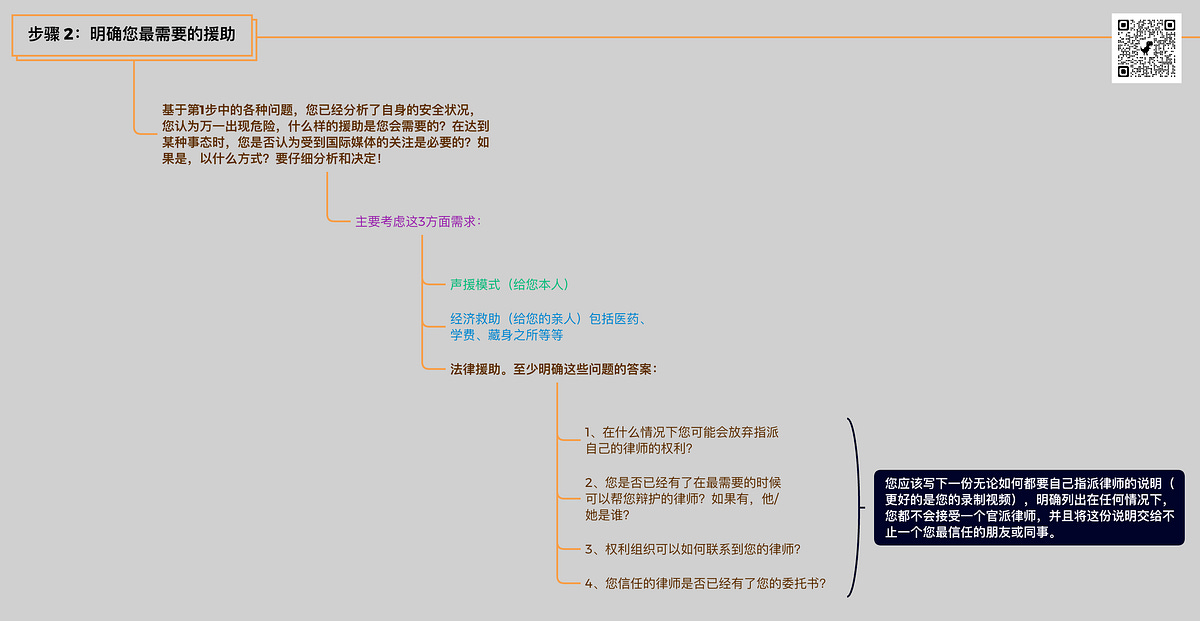
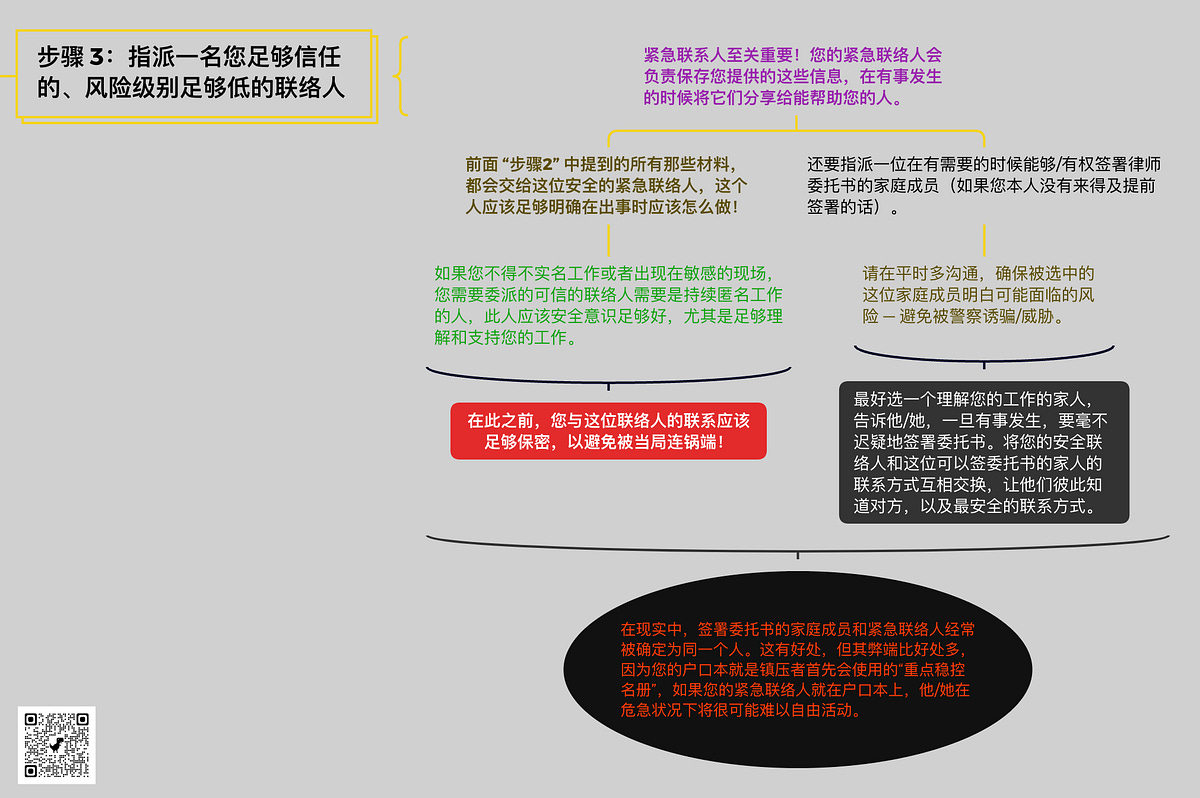
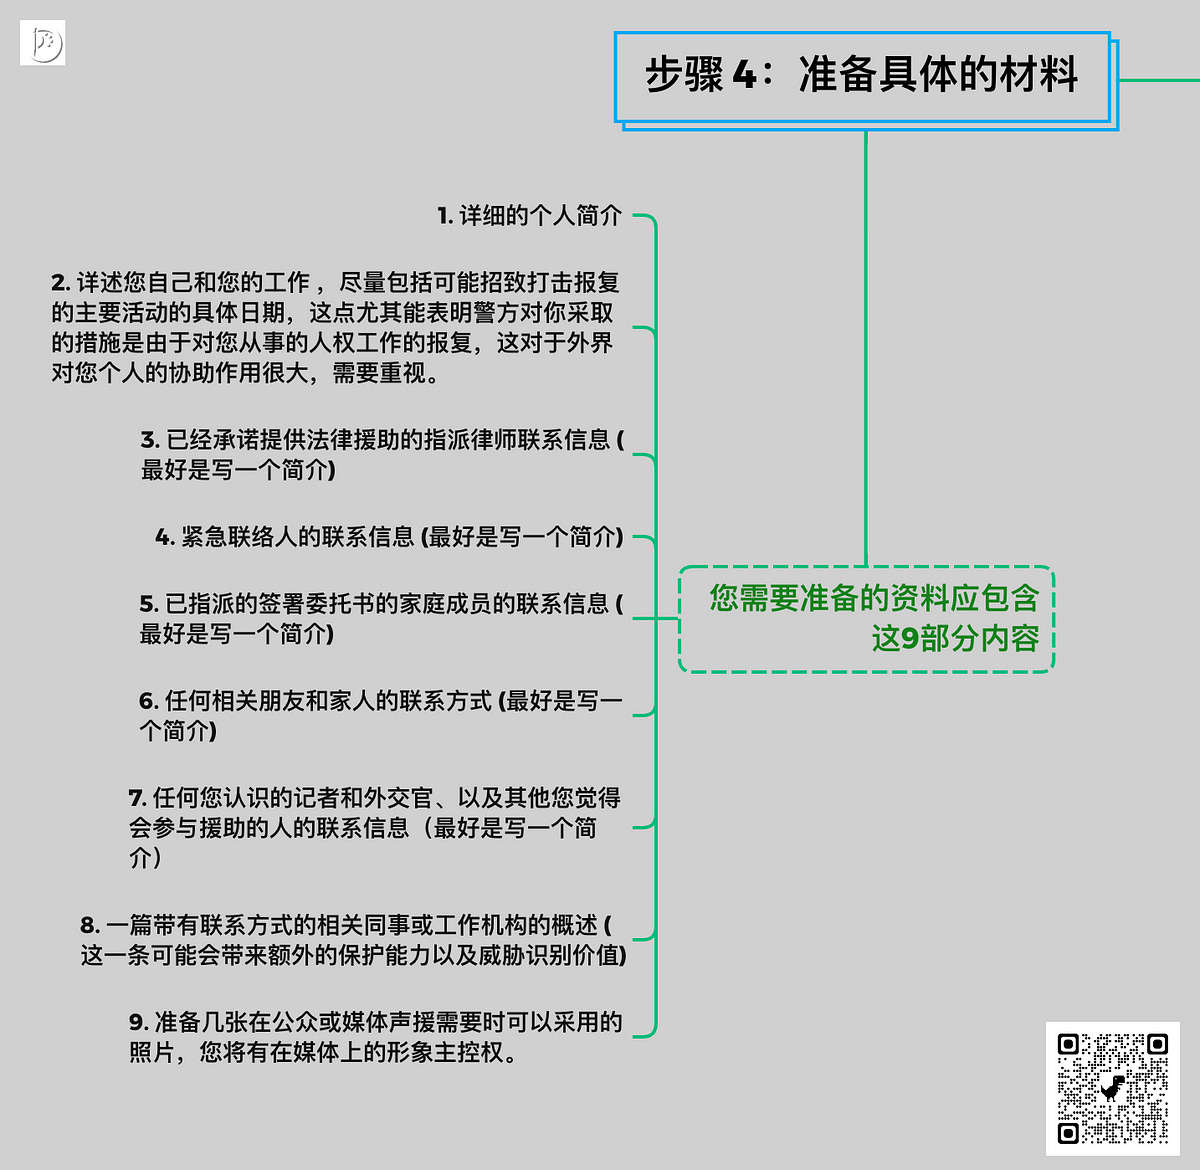
上述这4个步骤是您最基本应该做的!甚至,不论您是否如阮先生那样去工作,只要您生活在警察国家,并认为自己有遭受迫害的可能性,您就应该提前做这些训练和准备工作。
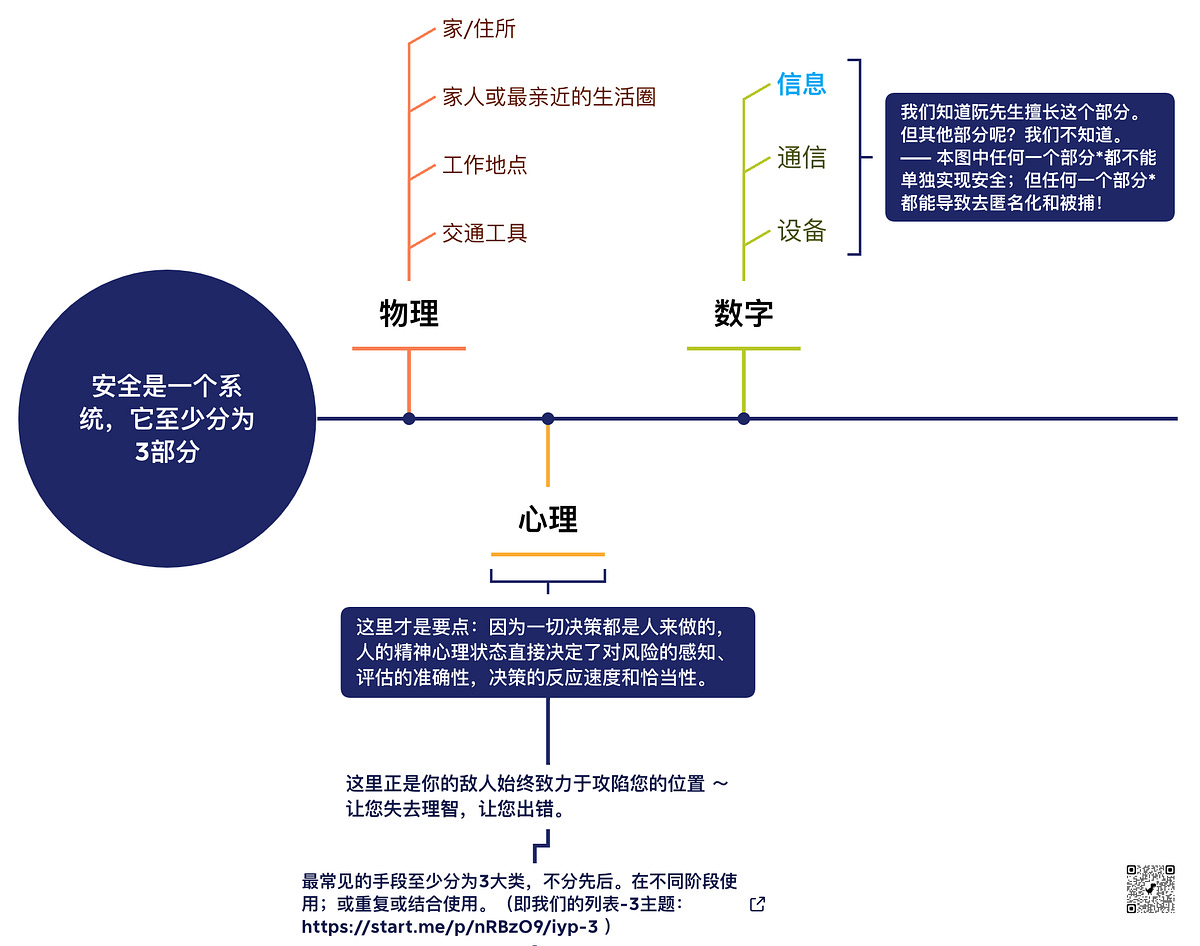
老读者知道,我们提供过很多安全教程,试图从各方面讲述安全性;这些 “方面” 彼此嵌套,或互为条件,或互相支撑。并没有谁比谁更重要,但它们在不同计划/项目中、在不同程度上,缺一不可。
安全是一套思考方式。它既不是哪些软硬件、也不是某些配置,因为没有任何软硬件和配置能独自决定安全性 — — 它们都只是战术,而安全是这些战术经过有效部署以恰当的方式结合在一起时,所产生的效果。
反过来说,如果它们的组合不恰当,不论是过度还是不足,都会形成安全漏洞。
阮先生的起诉书中出现的细节 — — 比如小米手机、华为笔记本等等 — — 也许会让一些读者觉得 “抓住了要点”,其实所有这些都可能不是要点。
这并不意味着鼓励您去购买哪款手机或电脑;什么对您好什么不好,始终取决于您准备做什么,以什么角色来做。
我们也写过诸如《一句话安全须知》这样的 “通用” 安全性教程,但防御工作,绝对没有那么简单。
不幸的是,大多数人可能对软硬件评测头头是道,对配置如数家珍,但却不擅长或经常忘记评估恰当性。
工具很重要,没错,它们提供“能力”给您。但这份能力用来做什么,如何搭配这些不同的能力,取决于您合理的战术布局。
合理的战术布局 = 有一个明确的战略目标 + 准确的威胁模型和风险评估 + 了解不同战术的特征和能力。
所以,如果您关心安全知识,并且现在是第一次阅读IYP的内容,我推荐您从《整体安全》教程开始(此链接是最后一集内容,其中有该系列完整列表)。
这是一个训练营,包含您在安全方面所必须了解的一切基本原理。技术始终在不断升级 ,但防御的原理是不变的。
该训练营可以帮您培养一种持续稳定的敏锐,帮助您及时规避风险。
安全就像一棵树,软硬件是小树枝和树叶,而根基是您的战略智慧。
“最好的” = 最合理的和最恰当的,绝对不是 “最贵的和最麻烦的”。
安全就像鞋子,好不好取决于是否适合您的脚,而不是它看起来有多漂亮、花了多少钱、或者有多复杂。
一般情况下人们习惯于假设讲述数字安全知识的人最擅长数字安全操作。也许是这样。但一个人在现实中具体如何操作,起决定性作用的肯定不只有他/她的知识,更多是他/她那一刻的心理状况、情绪状态、经济状况,以及其他很多外部条件。

再来分别看这三个部分:

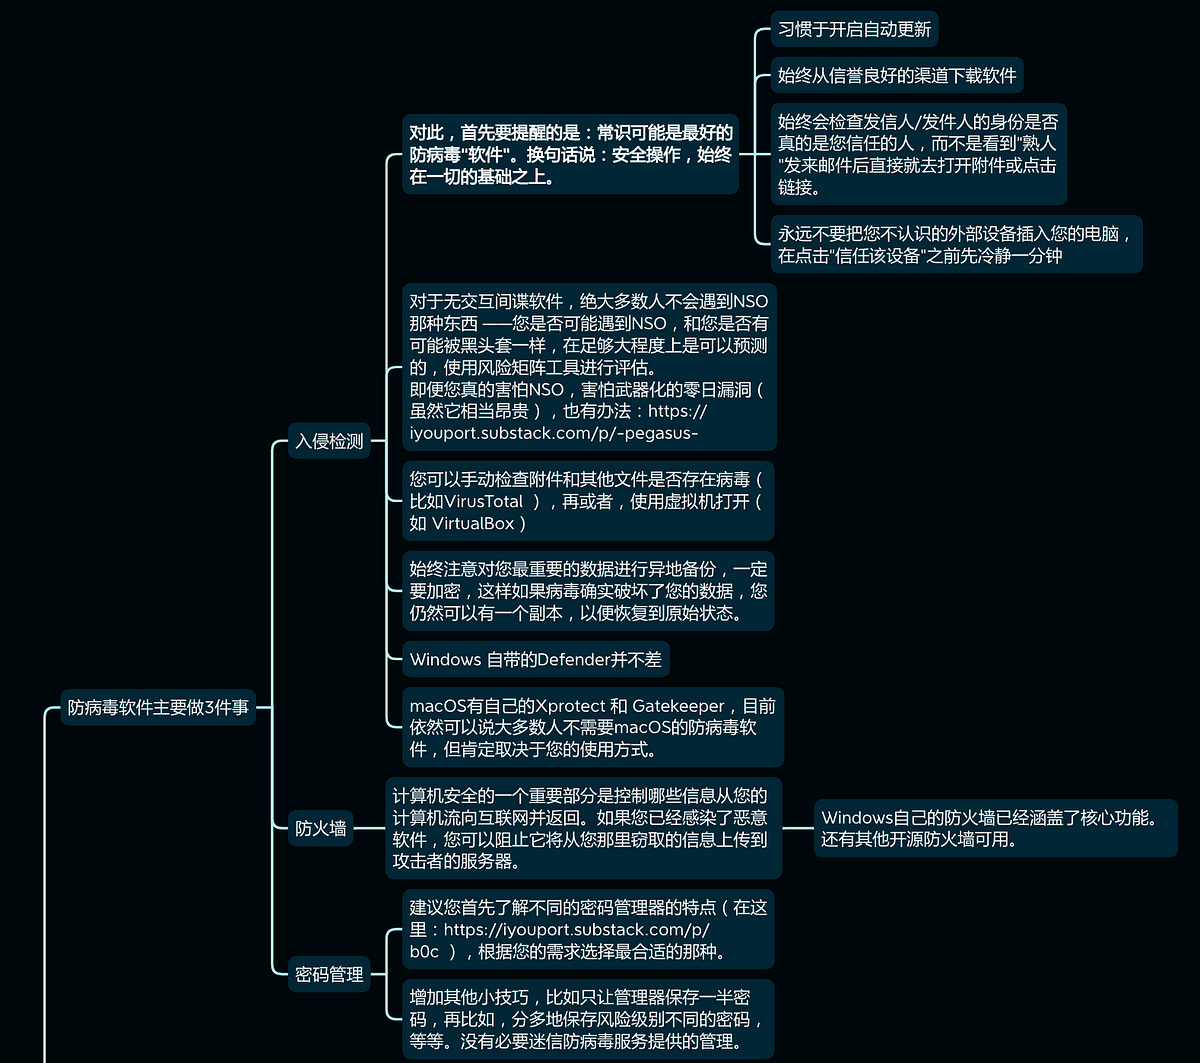
近日还传出疑似中国的威胁行为者利用虚拟机的零日漏洞的报告。社交媒体上有用户将此消息关联到阮先生的被捕事件上,怀疑他被恶意软件击中了。
的确,全球大国都在囤积零日漏洞;这是21世纪最危险的武器。但您是否会遭遇零日武器,始终取决于您的角色和您的具体工作 —— 即,您最可能面对什么样的威胁者,61398部队与公安部和国安部,是肯定不同的。请记得,您的对手的武器库中 “有什么”,只是一方面,更重要的另一方面是,您的对手是等级森严的官僚机构,他们采取什么做法是有标准的和需要上级批准的。(虽然如今 “私人镇压雇佣兵公司” 之类的东西也开始出现,值得警惕。因为这些人是流氓,几乎没有约束。)
对于虚拟机零日来说,作为异议人士您不必太过担心。因为,首先,您不应该完全彻底地信任任何一款软件能百分百安全 —— 不论是Tor还是qubes OS还是其他虚拟机。漏洞是政治性的,而不只是技术问题,这就是为什么它永远都 “补” 不完。其次,隔离风险的第一层屏障,应该在您的头脑中,而不是在虚拟机里 —— 您应该培养一种安全性直觉,将安全操作纳入习惯 —— 就像饭前洗手那样,不需要特意的记忆,也会主动去做,主动拒绝无法完全信任的信息。
如果您只是专注于国家级APT组织的最新能力,就有可能陷入安全性虚无主义。那是没有必要的。
阮先生的文章中提供的安全建议大多是结论。对于安全知识的初学者来说,这有可能造成一些误会,认为只要完全照着做就行了。并不是的。如果您在阅读后没有进行分析,那对于阮先生的工作来说是一种浪费。
分身只是把敏感的那部分隔离出去就行了吗?当然不是。
如果就像目前公开的消息所言,阮先生的真实身份就是网络安全工程师,那么 “编程随想” 这个身份就并没有实现真正的分身隔离;因为 —— 分身的要诀在于,分离出来的每一种身份之间都是完全不同的,尤其是,没·有·任·何·交·集,必须让每一个身份看起来·完·全·独·立,这样才能切断追踪线索。
阮先生在数字安全方面下了很多功夫,很专业。但战术布局规划方面的技巧至少在博文中的体现不多。
准确评估风险、并掌握安全使用各种类型的在线身份所需的技术技能,至关重要。
关于战术布局,我们以在线身份管理为例,演示下应该建议您如何思考 ——
在观看下图之前,希望您的头脑中已经有了一个关于您马上准备去做什么的尽可能具体的想法,这样您可以更有代入感,更容易举一反三地使用它来为自己的安全部署进行计划。如果您还没有任何想法,那么可以把自己想象成阮先生:
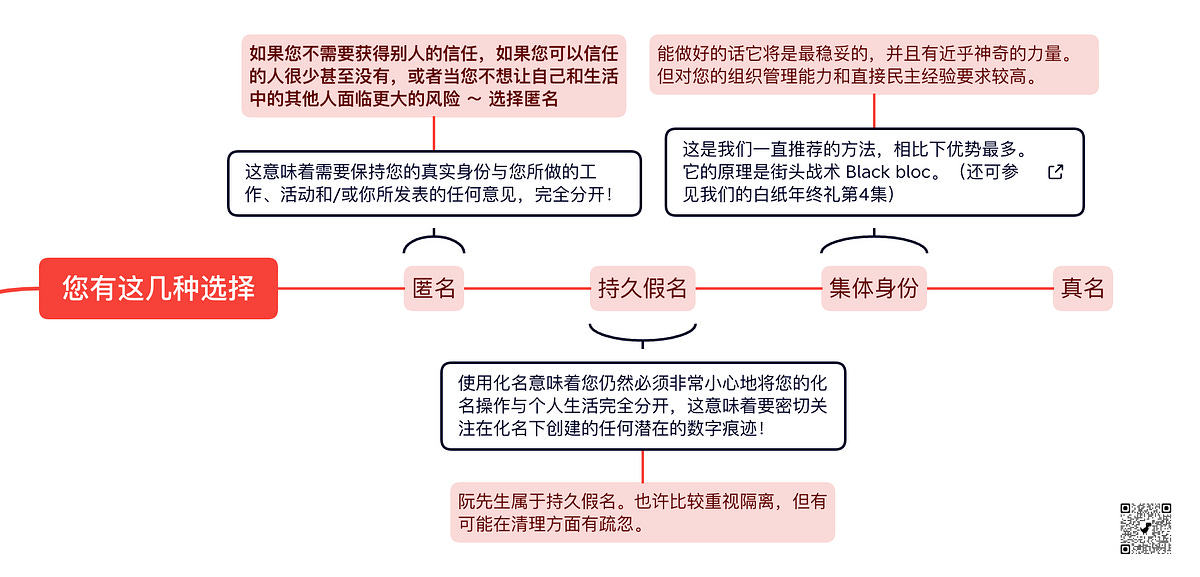
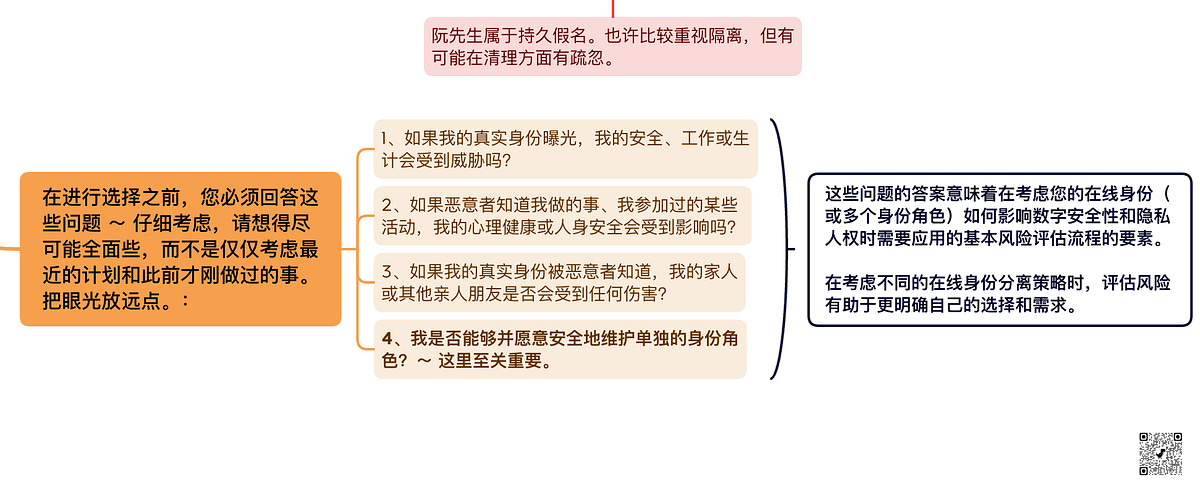
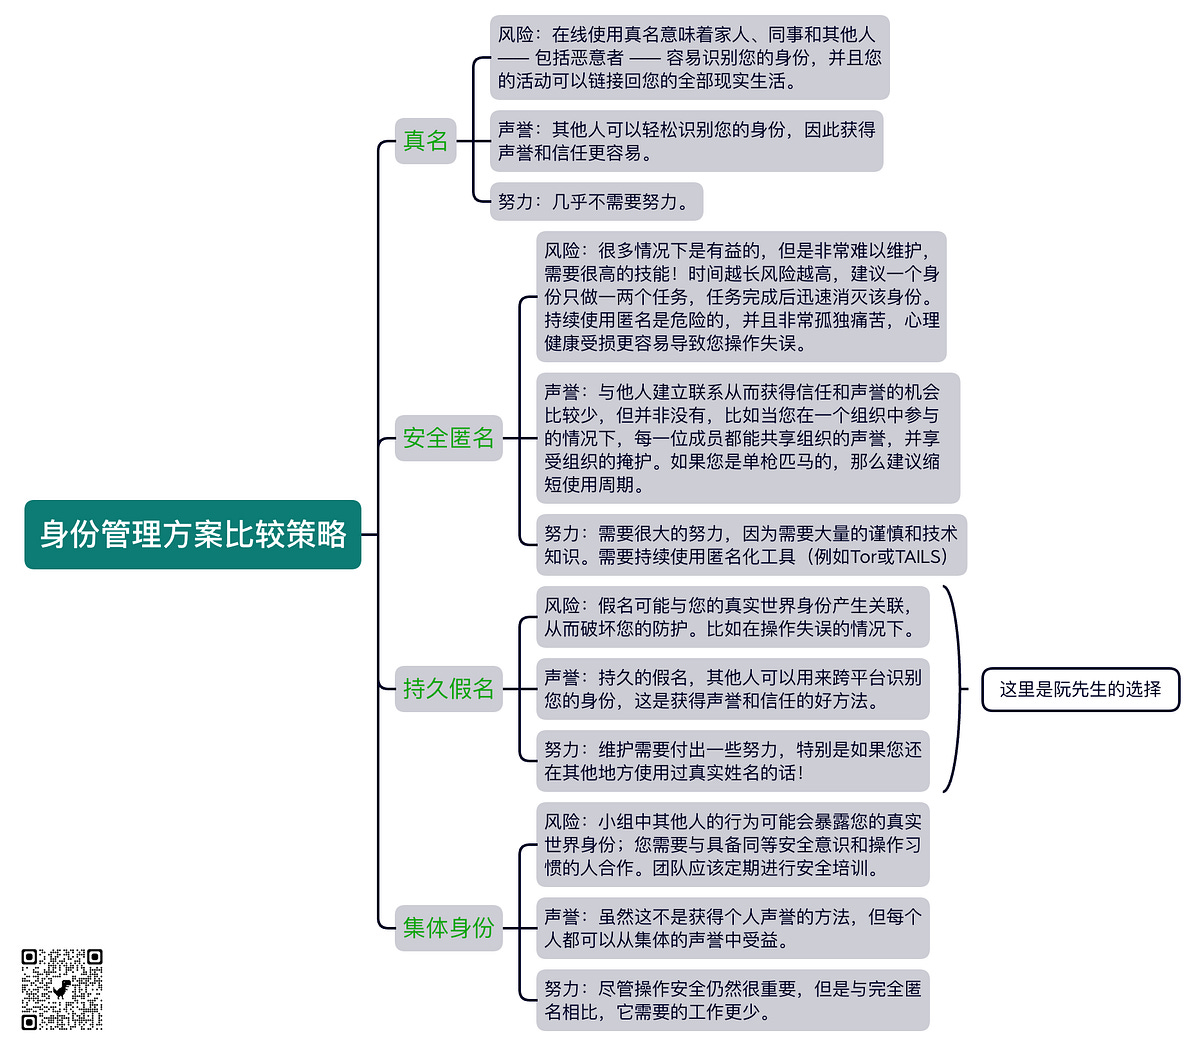
就像所有的安全和隐私策略及工具一样,当您没有面临直接的威胁时,您会更好地学习熟练使用这些防御措施。压力会影响您参与风险分析、安全规划和技能培养的系统化过程的能力。
所以,把安全措施作为习惯,而不是救急,才最有希望获得安全。
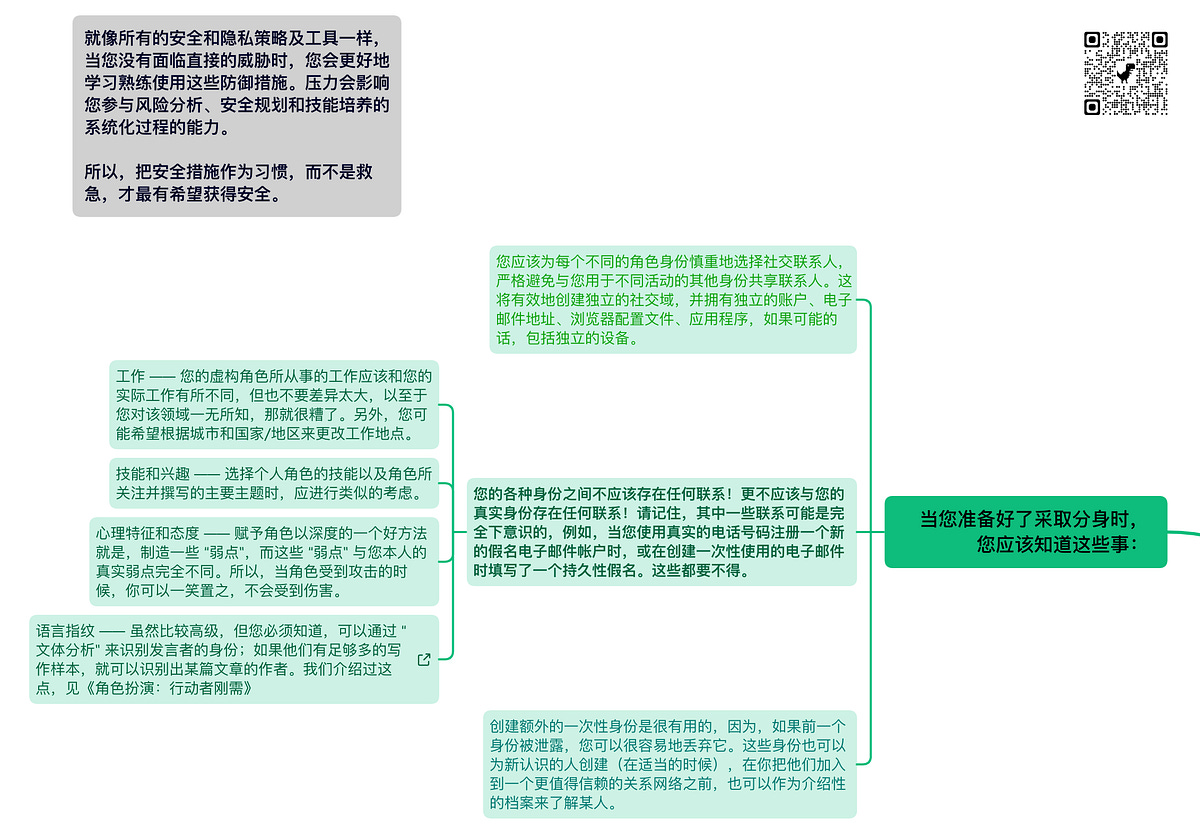

您的战术布局应该致力于减轻/减缓脆弱性、增加复原力,而不是寻找 “完全避免风险” 的方案。并没有那样的方案。
减轻/减缓脆弱性的方法,比如,一个分身只做一两件事;完成后彻底摧毁。以及,您不可能完全避免风险,但您可以分散风险/分散敌方火力…… 您知道该怎么做。
还有更多。我想留给您去思考。这些是阮先生可能没有留给您的。
完整的 “安全” 措施,必须包含充分的自我评估,和假设所有防御都失败时的Plan B。这也是阮先生可能没有做到的。
所有灾难都不是瞬间的突发 —— 威胁在一步步逼近,或长或短,但肯定有一个过程。而最终,这场灾难是否对您产生破坏性、多大的破坏性,取决于您是否及时察觉到步步逼近的威胁,以及您的反应是否机智。
我们称之为 “态势感知”。您可以在 “在灾难中幸存” 那个系列中看到对此的详细解说(同样的,这里是最后一集的链接,其中包含完整列表)。
(此处建议您回顾上文中描述FSB刑侦流程的那张图)
阮先生如果对自身的评估足够准确,并对环境事态足够敏锐,他应该能察觉到威胁,并准备好 Plan B。如果他这样做了,现在的一切胡乱猜测都将不会存在。
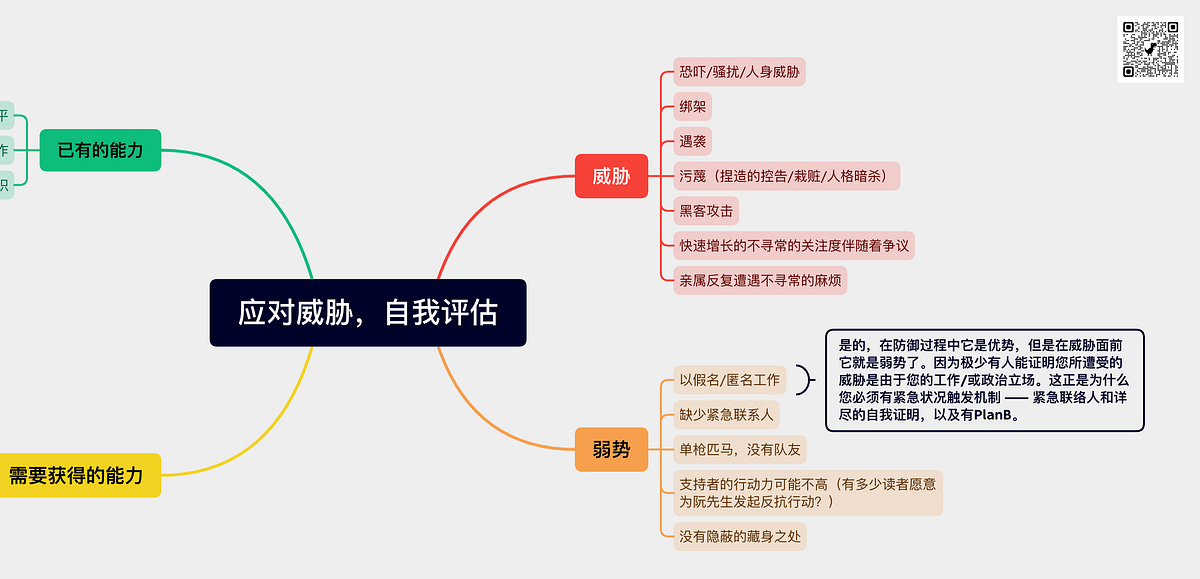
自我评估是确立最恰当的防御设施的基础,您应该尽可能准确地描述自身能力和脆弱性:
能力 = 有助于使您更安全地抵御特定的威胁的因素(即 降低其可能性或影响)

脆弱性 = 会使您更容易受到威胁(即 增加了威胁的可能性或影响)
这里有一个公式,您需要记住:
风险 = 威胁 ✖️弱势 ➗ 能力
威胁指的是您的对手所采取的任何手段以试图让您相信他们将不惜一切代价阻止您。
弱势指的是,您知道在那些威胁面前,您自身有哪些弱点(这是需要弥补的部分)。
值得指出的是,可能与很多朋友的认识相反,使用假名或者匿名工作在这里应该被列为 “弱势”,而不是“能力”。
因为,首先,假名或匿名意味着,人们知道您做的那些事,但不知道您的名字和身份,于是当局就有可能趁机栽赃给您的真实身份以其他罪名,而否认您是因政治原因而遭受迫害。
其次,如果您没有隶属于一个强大的组织,在您被强迫失踪的情况下,营救的希望将非常渺茫。
这就是为什么您必须有 PlanB 和紧急措施!匿名工作者孤军奋战是不可取的!具体做法见全文中的导图 —— 那4个步骤。
为了使用上面这个公式,我们先来确定几个定义:风险、威胁、能力、弱势。
1、风险 — — 指发生伤害事件的可能性;
2、威胁 — — 有意图对您造成损伤、处罚或者伤害的声明或者迹象(近期的或当即的);
3、能力 — — 可提高安全保障的任何资源(包括自身能力、人脉关系、可用的环境条件等);
4、弱势 — — 很可能直接造成或导致更大伤害的一切因素。
这里的施害者可能包括:政府、警察、间谍机构、大公司、利益集团的雇佣打手、极端保守派社区、严重误解您的事业和偏好的家属/父母,等等。
下面我来演示一下这件事该怎么做。以阮先生为例,请注意,目前为止我们对阮先生的现实生活依然一无所知,于是下图只演示这一评估的思考框架,其中所标注的具体事项完全是猜测的,它们只为体现做法,并非分析。
这一框架非常简单,只有4个部分,但是,您必须保持足够的谦逊和诚实,尽可能清晰且详细地描述,才能帮您制定更准确的防御策略:
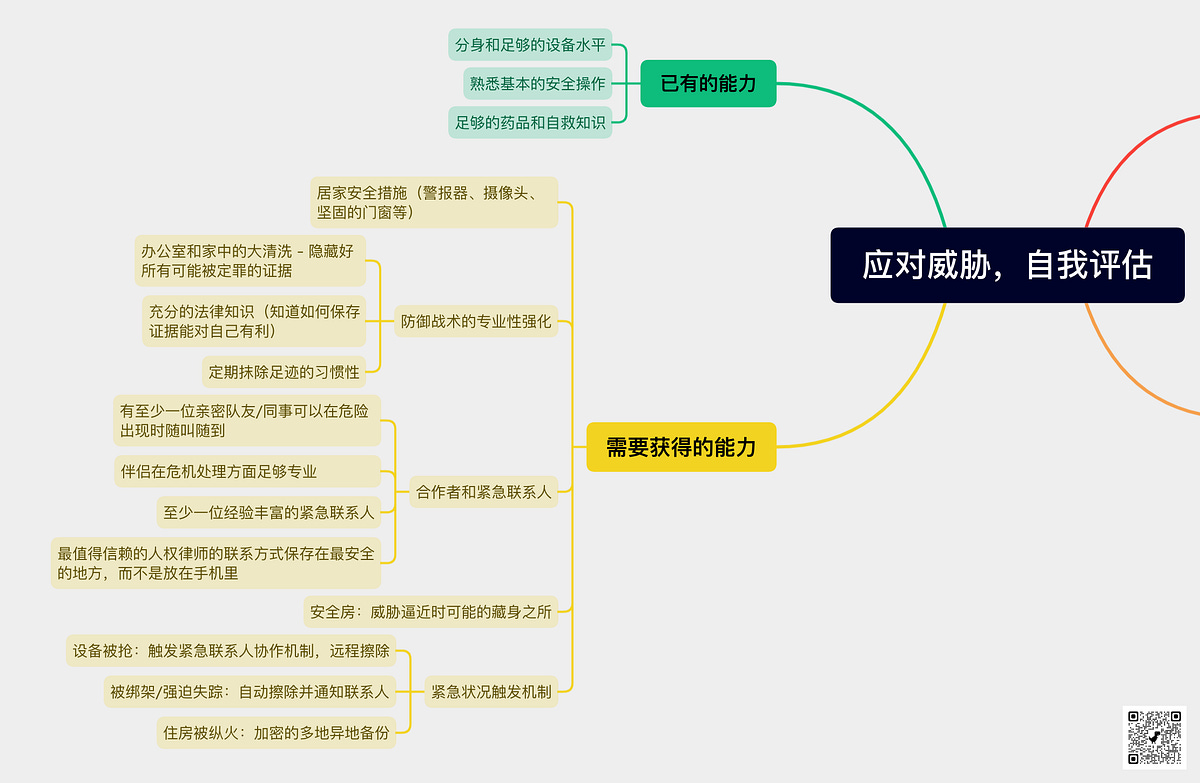
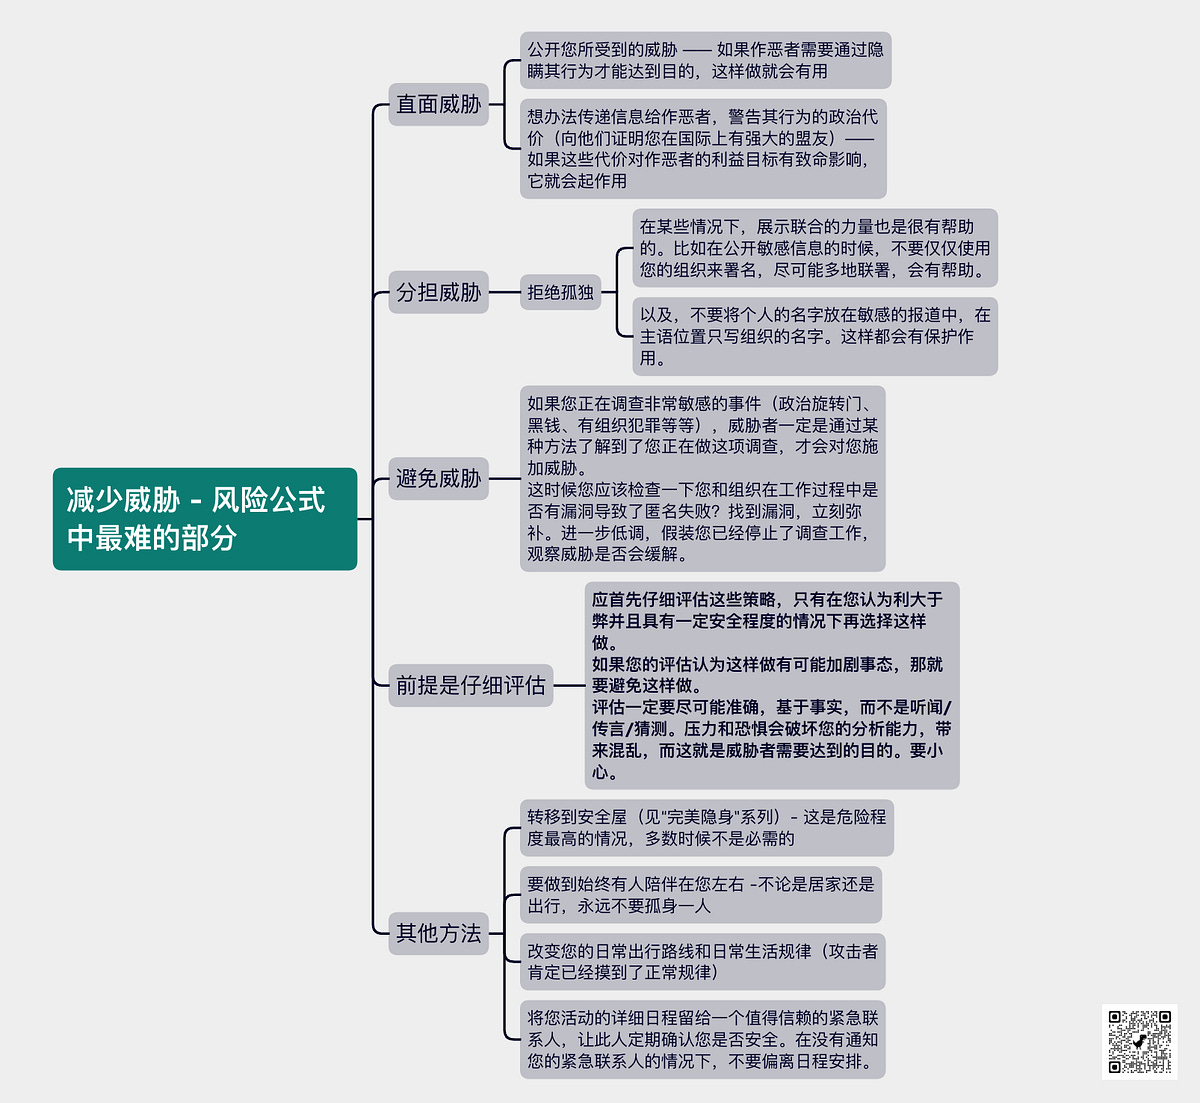
难度越大、越复杂,防御效果越好吗?绝对不是。
并不是说复杂的技术有任何问题 —— 请不要仅仅从技术逻辑上考虑 —— 复杂繁琐的解决方案不应该作为首选是因为,它们会让您难以长时间坚持住,您稍微一疲劳,就可能出错。在安全问题上,您出错的机会很可能只有一次。尤其是在您已经被镇压当局视为一个 “肥美多汁的大鱼” 的情况下。
真正的安全效果出现在您游刃有余的情况下。闭着眼就能做对的情况下。所以,它必须足够简单,需要特别记忆的东西越少越好!
曾经有读者询问如何追踪加密货币(我们介绍过相关知识),以测试隐私程度。但必须说,加密货币安全性是一个更为复杂的领域,在基本数字安全基础之上还有很多额外的知识。马上学是来不及的。如果您不擅长这个领域,那就不要在最重要的/或者可能最危险的工作上选择加密货币。
换句话说,建议选取您容易上手的解决方案,而不是紧急学习新的复杂的技能。因为熟练操作,是最基本的安全保障。
当然肯定要鼓励您学习新的更好的技能,但是,要在您感觉安全的环境中、在您没有压力的情况下,慢慢学习,而不是在火烧眉毛的情况下临时照着教程画虎。
不管怎样,我们始终应该致力于实现隐私作为基本人权的标准。这意味着要追求只需很少的操作习惯调整,就能大幅提高安全水平的解决方案。因为人权必须是普遍的,而不是高技术技能掌握者的特权。
必须承认,数字技术有点门槛。很多需求者对网络上形形色色的安全建议的态度比较盲目,很难自行判断它们的恰当性和准确性。于是搜索排名就变得更危险了。这更需要安全建议提供者保持诚实!拿钱写软文的人,如果您觉得自己必须做这行,那么就去写一些牙膏袜子的软文吧,请不要涉及药品和软硬件,这是有可能危及生命的领域。
不论您是否擅长数字技术,建议您记得这个基本原理:少即是多。您下载的东西越少,您的攻击面就越小。完全没有必要把其他人推荐的 “好东西” 全装上,那样做只能是累赘,反而令您更危险。
再一次强调,对抗性思考方式至关重要!反追踪的最好方法就是,用追踪者的思考方式来检查自己。
本案引起的所有猜想都是不必要的,不论其有没有或提供了多少证据。
它最初是一个强迫失踪案件,之后是一个政治审查案件。对于强迫失踪,这在全世界都是难题 —— 最终判刑的结果已经是其中 “最好的” 一种了,更糟的和并不罕见的是:暗杀。这就是为什么需要不断强调联合和互助,绝不鼓励单枪匹马。尤其是当您匿名工作时,单枪匹马是致命的!
看到一些读者在交流此事时倾向于认为警方 “抓错人了”。希望真正的博主没有被捕的那种心情可以理解,但是这会起到反作用 —— 它相当于承认 “对的那个人应该被抓”。不,没有任何人应该因发表评论而被判刑。阮先生究竟是不是 “编程随想本人”,没有那么重要,这里重要的是对政治异议言论的入罪。我们认为将此作为辩护方向,将是对 “编程随想本人” 的尊重。
当然,辩护方向由律师掌握,家属意见将作为重要参考,而不是公众舆论。
再一次,我们希望此案能提醒更多人对安全性的重视(而不是虚无主义),对安全作为一个系统的理解,体悟战术布局的智慧,未来更少出现这类事故。
麻批大意,一朝突开,满脸喷粪
公开资料显示,“编程随想”一开始以撰写电脑技术相关文章为主,之后开始加入翻墙和反搜索教学,以及对中共和中国政府的批评和时事政治讨论。
为什么编程随想写敏感博文时并没有完全采取新身份, 而是沿用以前墙内CSDN注册过的"编程随想"这个身份?
如果阅读编程随想博客的早期文章会发现内容并不敏感, 甚至在墙内都有亲自注册的CSDN镜像, 编程随想是后来打算写敏感文章的.
既然如此编程随想为什么写敏感文章时不彻底放弃墙内身份?
如果现在的传闻属实, 我认为编程随想最薄弱的环节就是没有彻底放弃以前的墙内网络身份就开始写敏感文章.
Tor Browser敏感身份操作前和操作后请注意使用New Identity功能以此防止各种身份关联和跨站追踪.
官网教程: https://tb-manual.torproject.org/managing-identities/
 PF64
这东西能放上fd吗?那有维基托管服务
PF64
现在CPU都支持加密功能的吧,tpm确实有独立硬件资源,但是对cpu不好才用处大吧。不过我不明白为啥要也禁止国外tpm用于民用,商用,如果说国家机构不给用还能理解。国内生产又不给卖。
TPM没那么高端
我来简单讲下为什么要硬件加密芯片,其实没有TPM一样可以做到全硬盘实时加密,就是你在硬盘上读写的每一个bit都是加密的。但是没有专用的加密芯片,这些实时加密就会占用贵cpu资源,在算力占用紧张的时候会导致电脑响应有问题。有了tpm,那么加密的工作就可以扔给tpm做,解放cpu的算力,提升机器性能。
有人说,那引入新的硬件芯片是不是增加了系统被攻击的攻击面呢?是,也不是。毕竟计算机上用到的芯片种类太多了,要是能简单供应链攻击的话,早就拼不起来。再说了,intel和amd早就开始了硬件级后门的部署,所以有点虱多不痒的感觉了。
PF64
印刷到教材书籍
PF64
那为什么不用官方u盘自带的加密,那个还是免费的
PF64
美军芯片十层不换人,八千万美元即可。TPM一般是用来加密商业,军用,金融等领域的数据,一般人用就是自找麻烦
PF64
本站管理员在国外多吗?我希望在外面打好基础。就算不被查封,如果主要运营者在国内,那本站也是很危险了。在国内找到首脑的资料不难,我就怕为了安全主动暂时关闭站点。
tor-browser-nightly:比alpha版还新, 包含最新翻墙技术和对已有翻墙技术的最新加强
下载地址:https://nightlies.tbb.torproject.org/nightly-builds/tor-browser-builds/
注意nightly虽然包含最新技术但由于不成熟, 有可能造成安全风险, 需要高度匿名用户请使用Stable版本
尽管如此就像标题说的nightly包含最新的翻墙技术以及最新的对已有翻墙技术的加强, 所以翻墙能力应该更强, 可以作为备用梯子, 但不要用来从事匿名活动.
github早期的编辑记录泄露的。
看这里
蔡同学以为他自己备份一下内网言论是合法的,毕竟都发出来了不是?
 健步如飛
==!看来是蔡同学大意了 没有闪
不用泄漏,要找到1993年出生的蔡同学不要太容易
健步如飛
人们认为比特币是一种匿名的加密货币,这根本就是一个误解,因为你知道(或者至少你应该知道)。
有一些比特币用户希望获得真正的隐私,而这正是此类混币工具网站的用武之地。
隐私是一种权利,而不是一种特权
我不打算谈论使用这类网站的好处,(隐私,脏币,等等......)这不是这个话题的目的。
我试图做一个最新的比特币混合器/推手网站的列表。 这对其他用户/读者是有用的,特别是当有一些骗局需要避免(克隆的网站,等等...))
免责声明。 虽然名单会尽可能频繁地更新,(一旦需要改变),但重要的是人们要做自己的研究,以形成自己的见解。关注公告主题(有链接时就会发布),看看正在发生的事情,查看其他人最近的反馈,等等...
加密货币混币器(或加密货币混币服务)[1]透过将可能被识别的加密货币资金与其他货币混合以掩饰资金的流向,令人难以追溯资金的源头。[2]加密货币混币器旨于提高加密货币的匿名性,因为加密货币提供了任何人都可以查阅所有交易的公共账本。比特币的比特币混币器便是一个常见的混币器。《维基百科》:https://zh.wikipedia.org/zh-my/%E5%8A%A0%E5%AF%86%E8%B2%A8%E5%B9%A3%E6%B7%B7%E5%B9%A3%E5%99%A8
使用混币器清洗,虽然它能够切断输入和输出地址的关联, 但是用户还需要注意一些细节,比如你在某混币平台清洗100个BTC,你用5个地址接收BTC,你把其中3个地址的BTC发到一个地址,那么区块链分析师很容易注意到您,又或者你把5个地址的BTC全部发送到1个地址,这样明显是错误的。
因为区块链数据是公开透明的,切记不要把接收的BTC合并到一个地址,一定要把5个地址的BTC独立分开。
参考历史案例《Binance Hack 2019 – A Deep Dive Into Money Laundering And Mixing.》: https://blog.clain.io/binance-hack-2019-deep-dive-into-the-money-laundering/
2019年五月份,币安交易所被黑客盗币,黑客从2019年六月一号开始通过chipmixer.com混币,到六月12号结束,短短十二天清洗4800多个BTC,该黑客对加密货币混币这一块不够专业,细节没有把握好,以为通过混币器就能完美切断追踪。
混币平台只能解决输入和输出地址的追踪,让安全机构难以追踪来源,但是后续工作还得靠自己。通过混币器清洗结束后,该黑客犯了致命的错误,它把50多个私钥的比特币发到同一个地址,这是错误的!
因为这样很容易被安全机构察觉,毕竟没有几个人会在这个时间段内清洗一百多个BTC,那么就很容易被联想到是黑客所为了!
正确的做法,应该在不同的时间段发送到不同地址,每个私钥再拆分到几个/几十个地址,这才是成功的混币。
正常来说,只要你通过混币器清洗后,就能切断输入和输出的关联,交易所们唯一能做的就是禁止所有与chipmixer.com有关联的BTC!
参考来源:《币安禁止与Wasabi钱包有关联的比特币》: https://www.qklw.com/lives/20191220/43182.html
专业建议:对于匿名性要求很高的,必须使用【至少】3个不同的混币器且通过Tor网络进行清洗,比如chipmixer.com+cryptomixer.io+fixedfloat.com=三个混币器组合.
你可以任意组合3个混币器进行清洗,避免单个混币器可能出现错误造成匿名泄露。
3个混币器组合类似于Tor的原理:使用3个不同国家的节点作为跳板,从而实现匿名,道理是一样的。
根据统计,目前有很多混币器,但大部分是骗局,还有些是克隆知名混币器来行骗,所以下面将筛选合法的混币器推荐给大家 Bitcoin Mixers
①Name: ChipMixer
Clearnet link: https://chipmixer.com
Tor link: V3: chipmixorflykuxu56uxy7gf5o6ggig7xru7dnihc4fm4cxqsc63e6id.onion
Fees: PWYW (Pay what you want)
Minimum amount: 0.001 BTC
②Name: CryptoMixer
Tor link: crypmix4m5iunofa25mpmiihdb56oaqg57tvrebqatc6otn3w65qhlid.onion
Clearnet link: https://cryptomixer.io
Fees: 0.5% + 0.0005 BTC
Minimum amount: 0.001
③Name: Anonymixer
Clearnet link: https://anonymixer.com
or link: btcmixer2e3pkn64eb5m65un5nypat4mje27er4ymltzshkmujmxlmyd.onion
Fees: from 1 to 2% (+ Network fee is dynamic depending on the mempool for example right now 6 Feb it's 0.00009281 for a P2PKH address)
Minimum amount: 1 satoshi Coinjoin 替代BTC混合器
什么是Coinjoin?
CoinJoin是一种匿名策略,它在比特币用户进行交易时保护他们的隐私,隐藏交易中使用的BTC的来源和目的地。:
	https://en.bitcoin.it/wiki/CoinJoin
①Name: Wasabi Wallet
Clearnet link: https://wasabiwallet.io
Tor link: wasabiukrxmkdgve5kynjztuovbg43uxcbcxn6y2okcrsg7gb6jdmbad.onion
Fees: 0.003% multiplied by the anonymity set (number of participants of the CoinJoin)
Minimum amount: 0.1BTC
②Name: Samourai
Clearnet link: https://samouraiwallet.com/whirlpool
Tor link: 72typmu5edrjmcdkzuzmv2i4zqru7rjlrcxwtod4nu6qtfsqegngzead.onion
Fees: flat fee for an unlimited anonymity set.
Minimum amount: 0.01BTC
③Name: joinmarket
Clearnet link:https://github.com/JoinMarket-Org/joinmarket-clientserver/releases
其他混合工具(DEX、跨链桥、代币互兑)
SimpleSwap
https://simpleswap.io/
DYDX(伪DEX):
https://trade.dydx.exchange
UniswapV3:
https://app.uniswap.org/#/swap
AgoraDesk:
https://agoradesk.com/
localmonero:
https://localmonero.co/
bisq:
https://bisq.network/
ChangeNow
https://changenow.io/
Tornado
https://tornado.cash/
unstoppableswap
https://unstoppableswap.net/
sideshift
https://sideshift.ai/
wizardswap
https://www.wizardswap.io/
pancakeswap
https://pancakeswap.finance/
1inch
https://app.1inch.io/
参考资料:
https://bitcointalk.org/index.php?topic=2827109.0%26%2365289%3B
https://kycnot.me/
健步如飛
github数据泄露导致还是被github卖了?
早期在github上使用了实名邮箱
作者: Ackermann & Tee

遵循这份指南中的建议能一定程度减少您暴露个人活动经历甚至是"被失踪"的风险,但不能保证您的绝对安全。请始终保持警惕,并结合自身情况调整您的策略。
本文涉及回国前准备、突然被盘查时和安全到家后三个场景下的安全注意事项。其中,前两部分不止适用于回国,同样适用于出境过程。请在完整阅读这份指南后结合您的自身情况(参与活动情况、持有电子设备及社交平台曝光度等)在回国前做好准备。若您将本指南保存到本地,也请务必注意在出发前从您的电子设备上删除它。
紧急联系人指的是:在您可能遇到意外时,能可靠地帮助您的人。
紧急联系人应该满足什么特点?
如果您是高风险人士,例如记者,或者有"被失踪"的可能,您的紧急联系人应该也:
如何向紧急联系人告知自己的安全状况?
在您出发前,您可以与您的紧急联系人约定好一种方式,以此向Ta表明自己处于安全状态。这种代号不应是一个直白的信号如"我今天没事",而是一个彼此商定的、能够被Ta发现的、理论上只会由你个人完成的操作,同时不表明你们之间存在"求救"关联。请发挥您的想象力!以下提供几个例子:
-- 如每天都登录一次你们都玩的游戏
-- 如在音乐软件里创建一个Ta可见的歌单,并每天添加一首歌曲。
- 请注意在重大节日和活动期间,国内网络封锁通常会更加严格。因此,请优先选择无需翻墙的方式(如国内应用或不涉及政治敏感、未被屏蔽的国外平台)。
如何在卸载墙外通讯软件后与紧急联系人沟通?
如手机中的墙外通讯软件已全部卸载,但此时需要联络您的紧急联系人,不得已使用受监控的交流工具(如微信)时。请注意请不要在此提及任何的敏感信息。您可以考虑采取隐写、链接封装或短链接等方式传递信息(示例工具见文档末尾的附录)。在发送密钥或链接时,将其拆成几段通过并不同方式传送也可以提高安全系数。
- 如果您或您的紧急联系人有在警方监视列表上的可能,请谨慎使用这一手段。
紧急联系人如何发挥作用?
当您的"平安"信号和日常行为出现异常时,如超过指定时间没有上线,并且有迹象显示人身自由受到限制时,Ta应启动援助。
因此,您需要提前向紧急联系人透露一些援助所需的个人信息,如您回国后的活动轨迹、您的真实姓名等。您还可以启用一些手机内置的快捷求助功能,当紧急情况发生(例如警察找上门、突然被盘查)时按下按钮,向紧急联系人发送消息。
当Ta收到你的求助信息后,请先确认是否是假信号。您可以与Ta提前商量好确认用语或方式。
如果确认求助属实,Ta需要结合你当下处境考虑援助方法。例如,如果你是记者,Ta可以优先联系朋友、当地的记者联盟或者NGO组织。
对外求助基本的原则是:从近到远,线上和线下同时。优先考虑本地组织而不是较大的境外机构(除非求助者和境外机构有连接,例如雇佣关系,或持有非中国护照 / 其它国籍)。
对于大众来说,VPN可能是最方便也最可靠的墙内科学上网工具。
选择VPN提供商时应注意哪些问题?
其是否有服务器在专制国家?(若有,服务提供商可能会对当地政府要求做出妥协)
是否(号称)遵循了No-Log原则?(即无日志VPN:不收集您的在线活动日志)
提供商是否有公司实体和可查的注册地点?(通常会写在About Us / 关于我们 页面)
提供商是否有向某国政府和法庭提供数据?有没有被黑客入侵和数据泄露的先例?
如果您是在节假日和重大事件节点回国(如两会期间),也请注意该提供商的VPN是否以往此时也能正常使用?
** 一些VPN提供商可能不会在公开渠道展示在中国的可用节点,因此您需要在购买后向客服询问索要。\
- 出发前请不要在电子设备上安装VPN,也不要在本地保存安装程序。您可以将其加密存储在国内可访问的网盘内,或也与您的好友约定一个暗号,让Ta通过加密方式发送安装包给您。使用iOS设备的用户在境内可使用非国区账户下载App。*
一些案例表明,您的电子设备可能在中国出境和入境时被检查。因此,在跨越国境前彻底地清理携带设备的数字痕迹是很有必要的。或者,您也可以携带另一台"干净"的设备回国,将涉及敏感信息的设备留在国外。也请尽可能不要携带国外SIM卡回国,在国内时也不要将其插入手机中使用。
- 对于参与过集会组织、演讲或在互联网上有清晰参与集会影像的同学也请注意隐藏物理痕迹,避免携带和穿着集会中出现过的衣帽、耳环、手表和眼镜,并注意掩盖疤痕和纹身等特征。
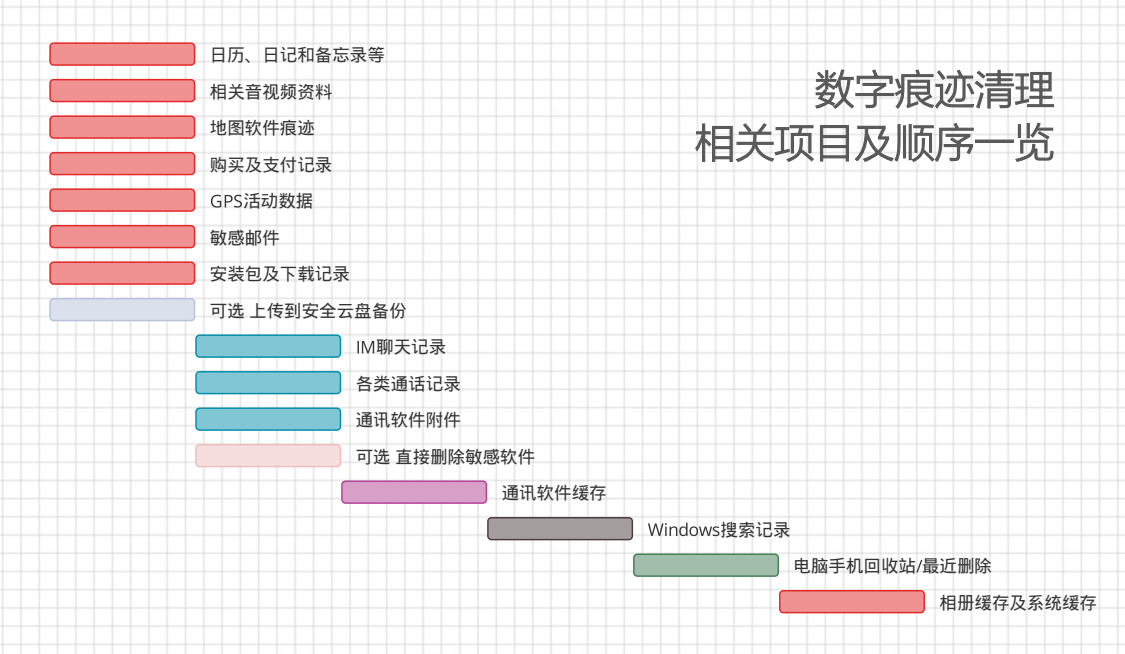
在寻找哪里有敏感数据前,你可以问自己以下几个问题:
☐ 日历和备忘录等(可能记载有活动事件和细节信息的工具,如To-do List)
☐ 一切和集会活动及中国时政有关的录音、录像和照片(如活动中的照片和与其Ta抗争者线下交往的照片,特别是带有位置信息和面部特征的)(同时请注意iCloud云端数据和暂时保留在"最近删除"中的照片)¹
☐ 含有敏感事件的日记¹
☐ 地图软件(如谷歌地图可能保存您的搜索记录、位置收藏信息和常用路线等信息)
☐ 购买记录(车票、网购记录、电子支付记录)
☐ 手机健康功能和智能手表 / 手环记录的GPS活动数据
☐ 浏览器历史记录及Cookies
☐ 敏感邮件(您也可以从设备上移除用于收发敏感邮件的账号)
☐ 敏感软件的安装包和下载记录。(苹果用户可以在App Store内的"已购项目"中删除下载记录)
☐ 敏感联系人
☐ 聊天记录(短信、微信、Telegram等等)²
☐ 通话记录(千万别忘了Telegram和WhatsApp的通话记录,也别忘了本机通话记录)²
☐ 通讯附件(例如Telegram上好友发送给您的活动海报)
☐ 通讯软件缓存(以Telegram为例,可前往Settings -- Data & Storage - Storage Usage清除)² ³
☐ Windows Explorer / 文件资源管理器(或macOS的Finder / 访达及其它类似应用)中的搜索记录和最近查看历史³
☐ 电脑和手机的回收站³
☐ 相册及其它系统缓存(Android:SD Maid或LTE Cleaner,Windows & Linux:BleachBit)³
¹如果您想保留这些回忆,可以将其上传到未受中国政府审查和监视的云盘(如MEGA),但不要开启分享功能,也请妥善保存云盘账号和密码
²您也可以直接删除敏感软件,跳过这一步
³*始终将这几步放在最后,并保持顺序
如果您选择将电话卡留在国外,并且从所有您带回国的设备中卸载了敏感软件,您安全抵达后的整个停留期间可能都无法登录需要手机号的通讯软件,例如Telegram、WhatsApp和Signal。解决这个问题的办法有两种,您可以:
在您做好了以上个人电子数据清理的情况下,遇到检查时最重要的则是保持冷静和平和态度。过于紧张或正面冲突无异于保证安全、减少嫌疑,反而可能会为您带来麻烦。因此请避免如试图逃跑、毁坏电子设备或者产生激烈言语冲突的情况。(当然也不要表现得太浮夸,否则会适得其反)。
这里再次提示您,提前做好个人电子设备痕迹清理工作是您从容应对检查的重要前提。
在相关人员检查您的电子设备时,请注意观察以下信息:
*在外接其它设备的情况下,所有数据都可能被记录
如果Ta们将您的电子设备连接到另一台机器,请格外留心并尝试记住以下信息:
如果是人工检查您的设备,您也可以尝试与Ta们聊一些家常话题,分散Ta们的注意力,这也有助于缓解您的紧张情绪。
如果您在检查中被盘问,请不要正面回答具有引导性或和海外运动/中国时政相关的问题,不要透露任何您有参与活动的信息和您的政治立场。
您可以找到一个安全的地方,用纸和笔记录下刚才的经过(切忌使用您刚刚被检查过的设备记录),细节越多越好。若您之后需要援助,这些信息也可能帮到您。在未来,您还可以选择将其曝光给媒体或者专门研究此类问题的研究机构(如TheCitizenLab)。
如果您的设备是被人工检查的,请:
如果您的设备在检查时被外接了其它机器,您应该:
如果发现了陌生软件,请卸载它。 更好的办法当然是彻底重置电子设备或弃用它(因此,您也可以视情况在出发前对电子 设备做一个数据备份,并加密后备份到云端或一个不会带回国的硬盘中)。
在不确定的情况下,您可以选择:
请在安全离开机场后,并且确认设备从未被外接其它设备检查过、没有被安装陌生应用的情况下,再安装VPN。并在成功连接的情况下重新安装敏感App。
如果您了解虚拟机,强烈推荐您在中国停留期间使用虚拟机进行敏感操作。
也请尽量不要向任何人提及您在外国的行动,或仅在私密场合(未被监视的场合)与您最信任的人谈论(例如与您相识多年、可信可靠且有相近政治立场的好友的家中)。
不建议您在中国停留期间参与敏感活动(如敏感话题的讨论会)。如果您仍需参与,请注意:
注意活动中行为举止、言谈、年龄、着装和外貌与大多人格格不入(负面意义)的人,并谨慎与Ta们交谈
如果您是高度敏感人士,有"被失踪"的风险,请务必在日常留心周边环境情况,例如:
当这些危险信号出现时,请务必提高警惕,严肃对待。同时也请冷静地分析威胁来源,是否Ta真的是政府方面人员。
必要时,请使用加密通信渠道(如Session等软件)通知您的紧急联系人。
我们希望这一指南可以对即将回国的您有所帮助,也欢迎您的转发分享,让它帮助到更多的人。
文档最后,我们也再次提示您,请在回国前务必将本文档从电子设备上删除。在个人信息安全这一问题上,相比于临场反应和事后补救,未雨绸缪永远更值得重视。因此请您在日常生活中也请始终保持良好的警惕心,不要随意点开链接、下载附件以及透露个人的敏感信息,即使"对方"是您自己所信任的人。
衷心祝愿回国之路平安顺利!我们终将在没有恐惧的归途相见。
以下为以上中内容中涉及的网站和应用一览表。以下仅为工具示例,并非唯一选择,仅供参考。
短链接: t1p.de
数字痕迹清理工具: SD Maid (Android)
数字痕迹清理工具: LTE Cleaner (Android)
https://f-droid.org/de/packages/theredspy15.ltecleanerfoss/
数字痕迹清理工具: BleachBit (Win)
隐写工具: Steganography Online (Web)
https://stylesuxx.github.io/steganography/
安全云盘: MEGA (Web/Win/Mac/iOS/Android)
通讯工具: Telegram(私密对话下) (Web/Win/Mac/iOS/Android)
通讯工具: Session (Win/Mac/iOS/Android)
互联网审查和安全研究实验室: The Citizen Lab
紧急求助平台: Access Now
https://www.accessnow.org/help/
紧急求助平台信息聚合: DigitalFirstAidKit
https://digitalfirstaid.org/en/index.html/
作者: Ackermann & Tee
最后更新:2023.01.20
* 以上内容使用知识共享"署名-非商业性使用-相同方式"4.0国际许可协议(CC BY-NC-SA 4.0)进行许可,若您需转载请遵循以上协议规定。
本站的前前任站长“小二”当初是怎么暴露的?想学习一些引以为戒。
流氓行为太多了都有人用?要是ChaCha20(对称加密算法)是DuckDuckGo发明的,可能就有很多人用DuckDuckGo了。只是因为谷歌贡献了ChaCha20、QUIC等技术,居然就不管流氓行为,这不矛盾吗?
 个性抬头
 万磁小子
云架构师是什么职业?和码农什么何区别?很赚钱吗?

你只要搜索“web archive service”不就有一大堆吗? 还有个专门收集这类网站的维基百科条目: https://en.wikipedia.org/wiki/List_of_Web_archiving_initiatives
迷雾通、自由门、Tor、I2P才算是比较注重网络安全,中共是在制造网络危机。
没注意到白纸的全被拿去录入生物数据了吗?相比之下匿名者的安全性已经够好了
众所周知,中共致力于培养没有独立思考立场的理工工具人做题家帮他们架设防火墙维护网络安全加固绿坝,连编程随想和本站前站长都没有依靠IT技术脱离魔爪,此外还有“杭州马某某案”、“恶俗维基牛腾宇案”…如何保护线下安全避免此类悲剧?更进一步如何救出本站前站长?