【腾讯已自宫】QQ和TIM读取用户浏览器历史记录并收集用户访问过的网站地址

原帖:https://bbs.pediy.com/thread-265359.htm
备份:https://web.archive.org/web/20210117025521/https://bbs.pediy.com/thread-265359.htm
今天看到群里有同学发了一篇v2ex上的帖子(https://www.v2ex.com/t/745030),说QQ会读取Chrome的历史记录,被火绒自定义规则拦截了,本来我是不信的,但是他说他复现了,而且是QQ登录10分钟后才会去访问。
这我就想去验证下了,开虚拟机装QQ、Chrome,然后打开Process Monitor开始等。规则简单的过滤下。

果然看到了读取AppData\Local\Google\Chrome\User Data\Default\History等目录的操作。

而且时间也是恰到好处的十分钟。

这是实锤了QQ和Chrome过不去啊,这我可不信,把规则去掉,重新翻了一下才发现果然是冤枉QQ了啊。

受害人之多令人震惊,仔细一看,这玩意是遍历了Appdata\Local\下的所有文件夹,然后加上User Data\Default\History去读啊。User Data\Default\History是谷歌系浏览器(火狐等浏览器不熟,不清楚目录如何)默认的历史纪录存放位置,Chrome中枪也就很正常了。
然后就该研究研究QQ为啥要这么干了,读取到的浏览器历史记录又拿来干啥了呢?
挂上x32dbg,动态调试找到位置。

然后去IDA里直接反编译出来,如下(位置在AppUtil.dll中 .text:510EFB98 附近)

这一段的逻辑还是很好看懂的,先读取各种 User Data\Default\History 文件,读到了就复制到Temp目录下的temphis.db。回去看下Procmom,果然没错。

再之后的操作就简单了,SQLite读取数据库,然后“select url from urls”,这是在干什么大家都懂哈。后面就不接着讲了,有兴趣的可以自己接着看。
结论,QQ并不是特意读取Chrome的历史记录的,而是会试图读取电脑里所有谷歌系浏览器的历史记录并提取链接,确认会中招的浏览器包括但不限于Chrome、Chromium、360极速、360安全、猎豹、2345等浏览器。
晚上来编辑一下,刚才去试了下TIM,果然经典重现,而且比QQ还离谱,不多说直接上图。


:(
青年一切死亡都有冗長的回聲 果然党国软件都向党看齐
外逃贪官CA
邹韬奋虽然韬光养晦,亦当奋起而争(拜登永不为奴:h.2047.one) 腾讯全家桶。
其实苹果系也是如此,苹果都看到你内裤了。但是好歹苹果不会发给FBI,腾讯会发给中国国安。
北大未名
inferior 天朝软件很少有不耍流氓的
windows底下权限控制比较麻烦,之前试过qq是不能以非管理员账户运行的。。。也就是说它可以在系统里为所欲为。qq安全防护程序甚至还搞了一个驱动,这暗地里的行为资源监视器大概是看不到了
linux版居然还要手机扫码才能登陆。
网页版也下架了很久了。
实在要用的话,还是装在虚拟机里吧。用安卓模拟器运行手机版qq也行。不过安卓模拟器比较易用的也都是天朝产的。。。。。为了跑个qq装个android studio也太蛋疼了
inferior 我在想,其实这么搞说不定可以搞些密罐来
当年 @gfwrev 就做过这事, 举报了自己搭的密罐,钓出来网监部门的ip和行为习惯了
顺便这篇博文下面的评论很值得一看。。。虽然这种事情在github比较“敏感”的repo issue区屡见不鲜了。。。。
challenger 验证方法:安装火绒,然后添加自定义规则,拦截所有程序对chrome目录的访问。然后登陆qq,10分钟后火绒就会提示拦截。
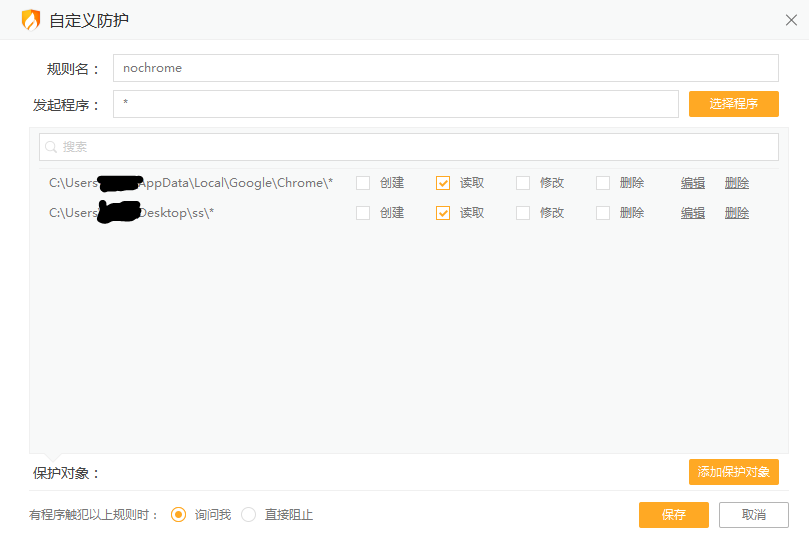

邹韬奋虽然韬光养晦,亦当奋起而争(拜登永不为奴:h.2047.one) @challenger <#122232> 火绒要被橄榄了
动则事变
我的随想 刚用火绒试了下,发现确实有此事。但QQ的读取行为只要被拦截一次就不会再出现,需要重启电脑才会再次出现(QQ显示最新版)。火狐也测试了,没有出现此行为。
腾讯电脑管家是会直接拦截网页的,火狐,谷歌Edge,都会被拦截,网页无法打开。我是通过电脑内置的老版IE发现了腾讯电脑管家的行为,会有管家的网页提示。
总之,别用国产流氓软件。
thphd2047前站长 腾讯这一波操作,直接经济利益应该在百亿规模
图书馆革命
libgen天堂应该是图书馆的模样。一个阅读诗歌的人要比不读诗歌的人更难被战胜。创造是一种拯救。创造拯救了创造者本身。 @thphd <#122457>
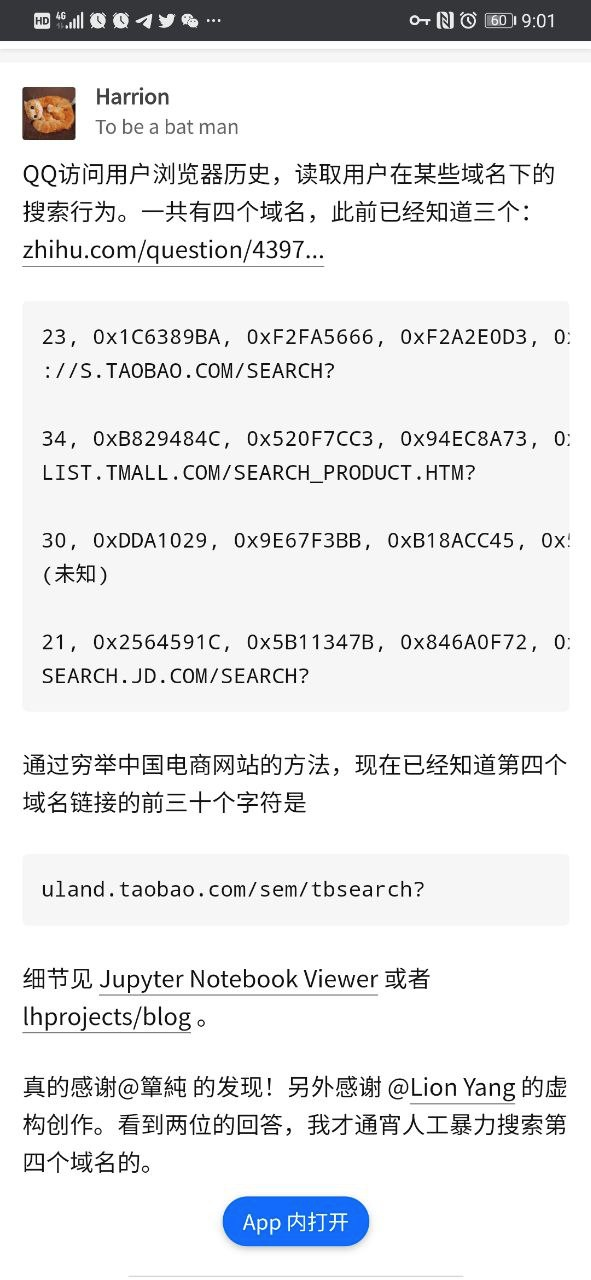
lhproject/blog:QQ AppUtil.dll从浏览器历史读取用户某些域名下的搜索数据,人工暴力破解最后一个域名
thphd2047前站长 简单总结一下:
影响范围
-
QQ Windows 9.0.4 (发布于2018/06/15)之后的版本 (thx: @ddsfeng #315)
-
TIM Windows 3.1.0 (发布于2020/07/29)之后的版本
具体行为
登录10分钟之后,读取浏览器浏览历史
-
读取
%LocalAppData%目录下所有基于Chromium的浏览器历史记录;具体见@qwqdanchun #21 的分析 -
读取IE历史(FindFirstUrlCacheEntryW),具体见 @raion #229
-
对读取到的url进行md5,并在本地进行比较 @swchzq #157
md5匹配的情况下,上传相应分组ID(主要为电商、股票等关键词),详见@Terang #166, @raion #229
- 第三个字符串应为
[uland.taobao.com/sem/tbsearch?](http://uland.taobao.com/sem/tbsearch?)(来自知乎用户Harrion)
事件进展
-
目前,QQ 9.4.2 (发布于2021/01/17 20:32)移除了相应代码,暂停了侵害行为 (thx: @weifan #368)
-
目前,TIM 3.3.0 (发布于2021/01/17 21:39)移除了相应代码,暂停了侵害行为
535楼:“qq 已将此帖单独拉进黑名单了。”
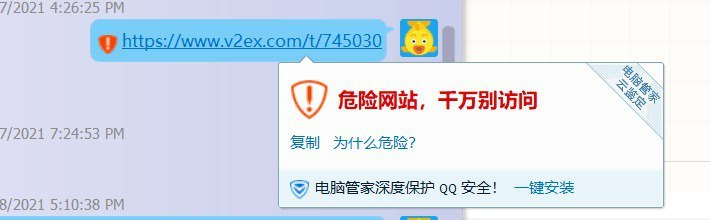
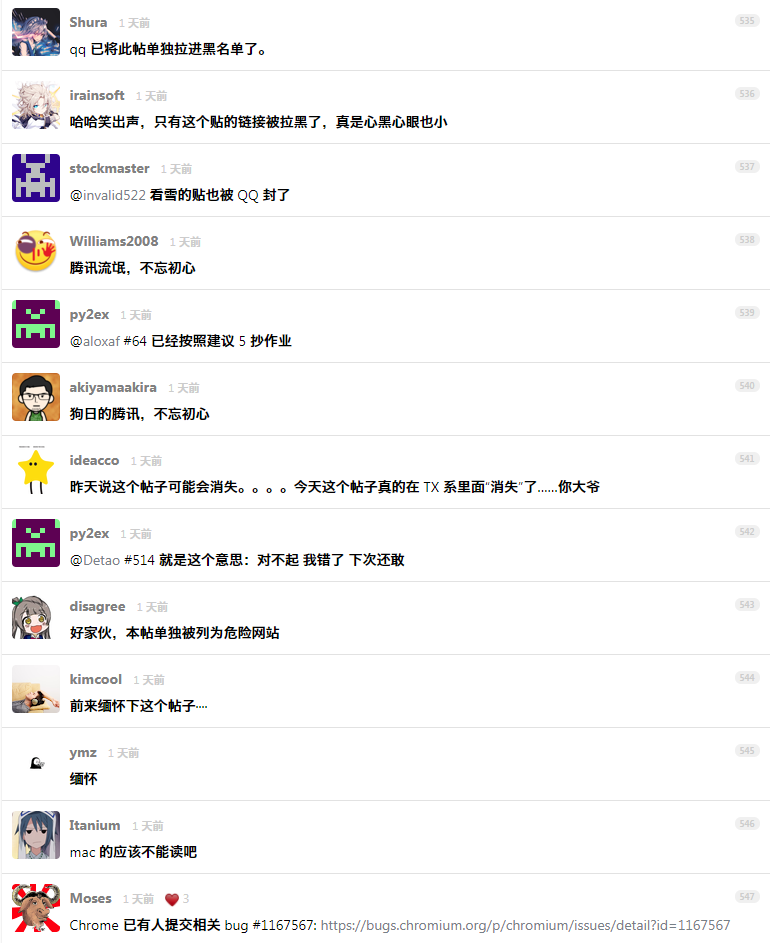
-
RD1984 我的方案是关掉了所有的非必要组建,必要组件挂后台定时清除,代价是用一段时间就会提示“损坏”,然后强退,不超过十分钟,盲猜腾讯还有其他窃取行为。


