第一次来贵站学习翻墙技术
第一次来贵站,就看那个新手指南,就蛮多的东西的,然后就一点一点开始学,就从开始学着装tor开始,然后在苦读了<t/14710><t/7237><t/11496> <t/9288>三套方案:chrome+迷雾通命令行后置+tor命令行+前置,chrome+命令行的v2ray作为后置代理+(火狐无用+tor)+前置,chrome+赛风上游代理(后置)+privoxy转http为socks5+(火狐无用+ tor)+前置. 然后我突然悟了
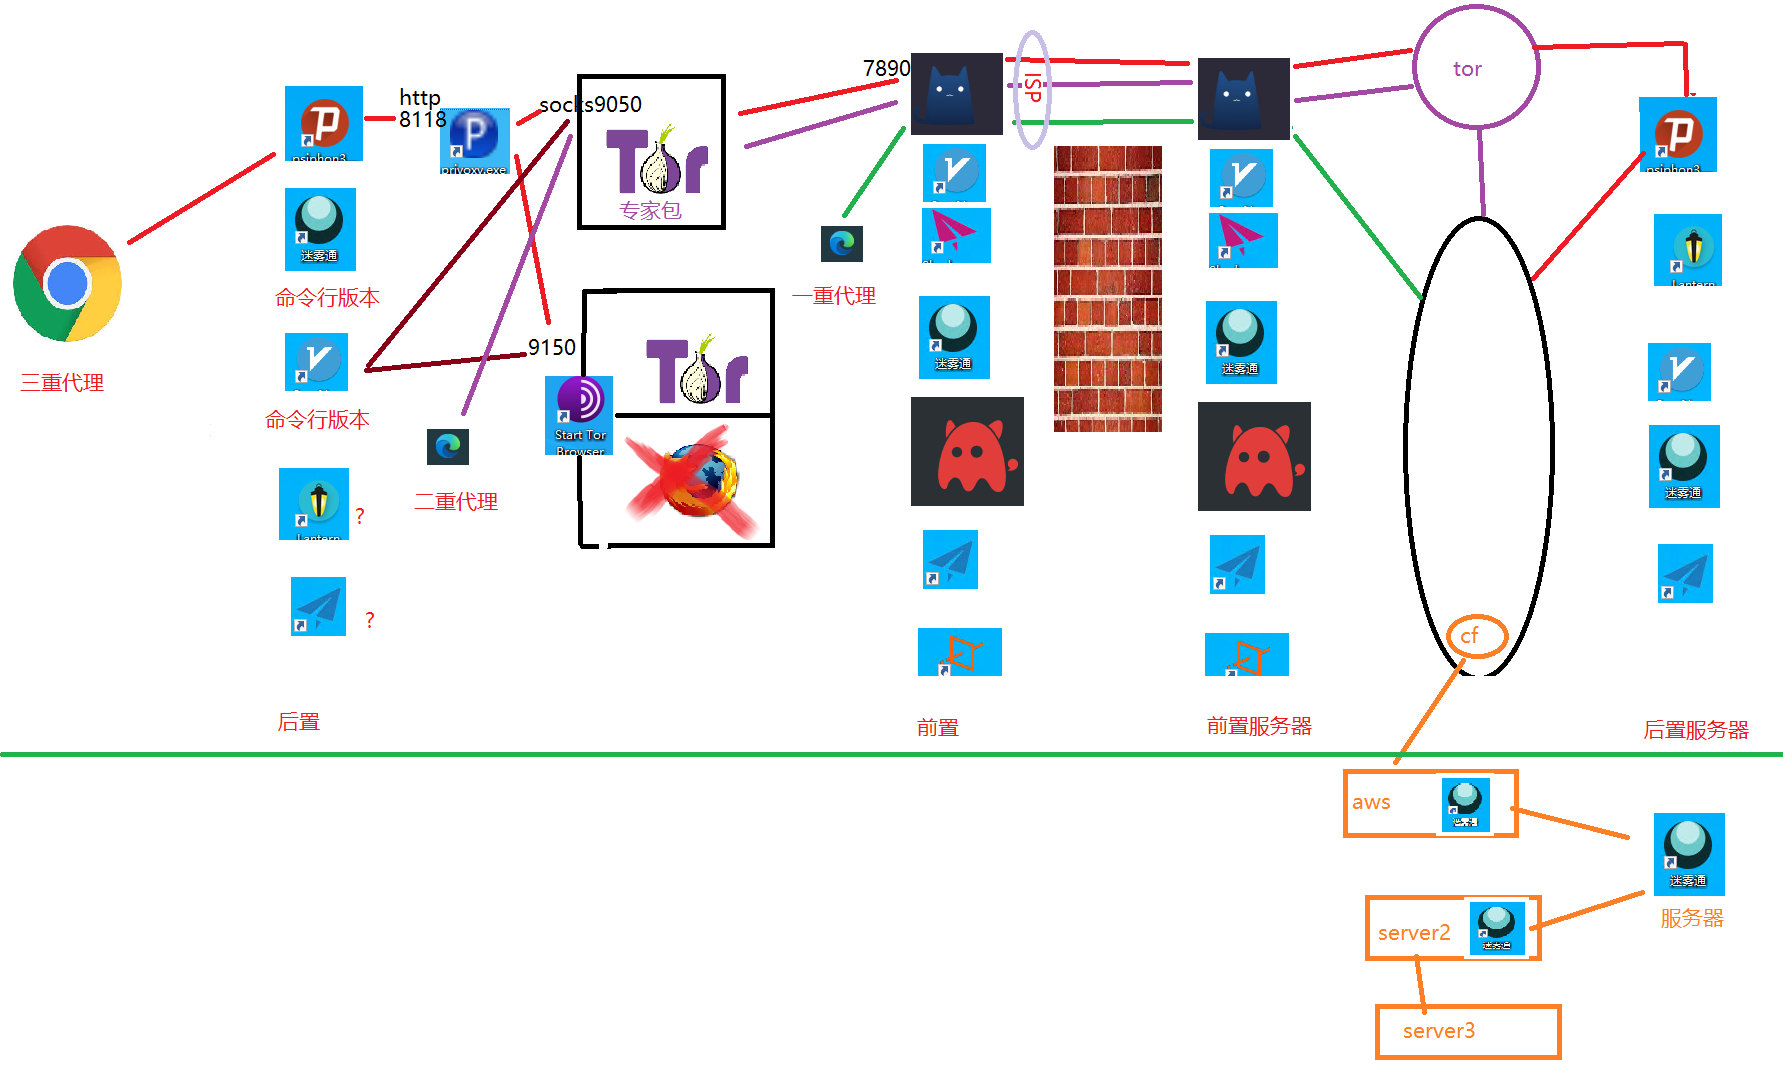 我感觉三重难就难在后置代理的软件是否有上游代理或者二级代理
具体配置我就不放了,原帖子里的基本上都还能用 我就提出几个我实操的时候遇到的几个问题
1.tor专家包在连前置代理的时候,前置代理如果是v2ray,winxray都会出现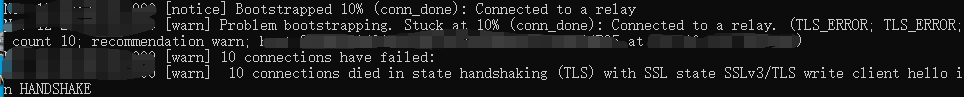 的问题
别的clash ss等这些都没这个问题,这些的共同点是http和socks5接入的是一个端口
v2ray是sock5 10808 http 10809分开的
但是用tor浏览器充当专家包连接v2ray就没问题了
至于是为什么,我就不知道了
1.1 现在tor专家包的torrc文件改在C:\Users\用户名\AppData\Roaming\tor下了
2.后置的赛风的上游代理直接设成专家包的9050端口,会出 问题
所以才会引入一个privoxy来把http的流量转成socks再塞进专家包的9050端口,而此时赛风的上游代理端口也得指向privoxy开的8118
所以其实privoxy 的替代品应该还是有一些的
3.v2ray命令行版本的上游代理功能直接省略了要转换流量的问题确实方便先感谢下@沉默的广场 顺便我提议config里在上面加入日志显示,省的空等页面连连没连上或者断线了也不知道
{
"log": {
    "loglevel": "info", // 日志级别
    "access": "", // 这是 Linux 的路径
    "error": ""
          },

"inbounds": [
    {
        "tag": "socks",
        "listen": "127.0.0.1",
        }
]
}
最后就是再再v2ray命令行版本的文件夹下建个txt写.\v2ray.exe,文件名改成start.bat
4.迷雾通命令行版本已经失效了请求更新
.\geph-client.exe -username "用户名" -password "密码" -upstreamProxy "127.0.0.1:9050"
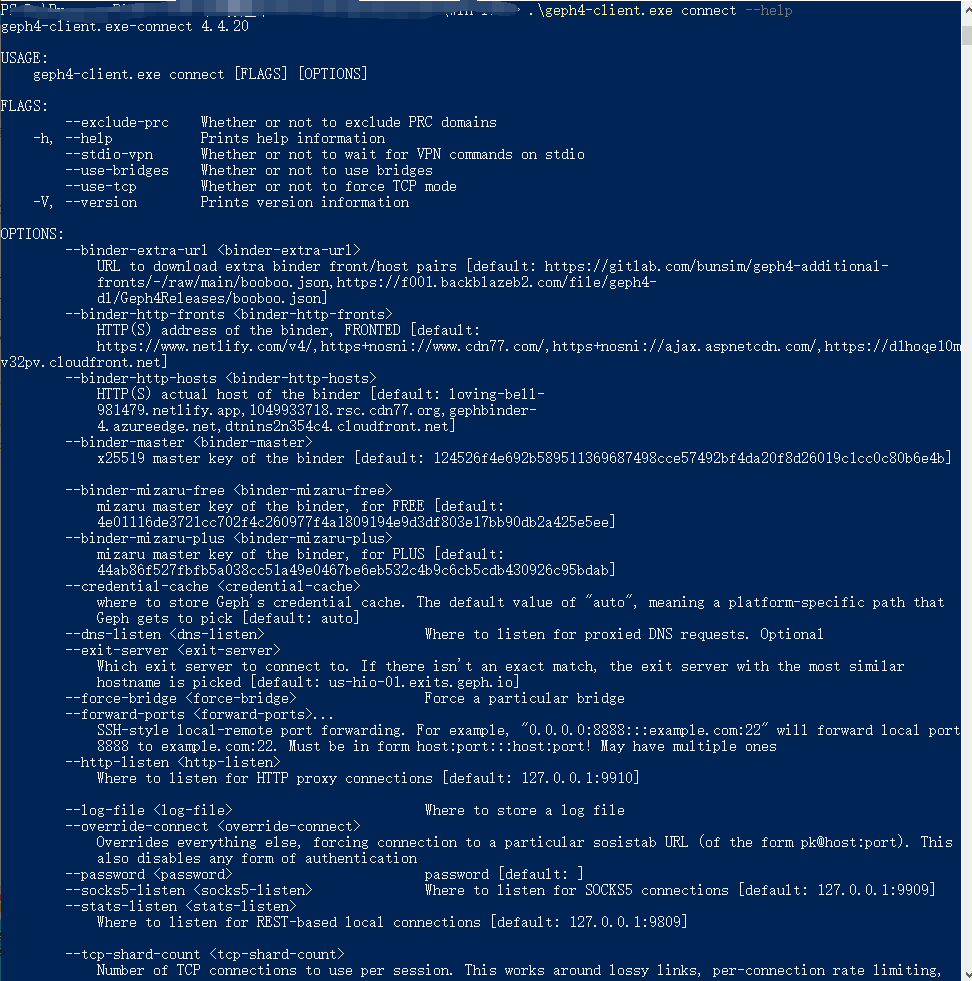
用<t/7237>版本下的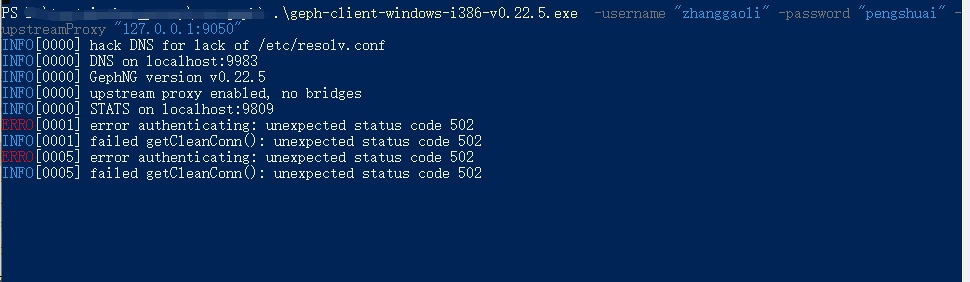 用当前版本的,压根就没有 -upstreamProxy这个参数
5.蓝灯没有上游代理这个选项,不知道怎么作为后置代理
6.ss虽然有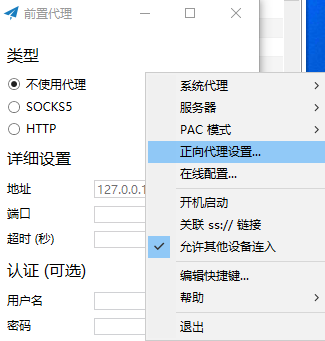
我试了下可以在clash后面tor前面,作为clash的后置代理(等于是二级前置代理),但是做不了tor的后置代理
7.这是我理解的前置和后置的位置
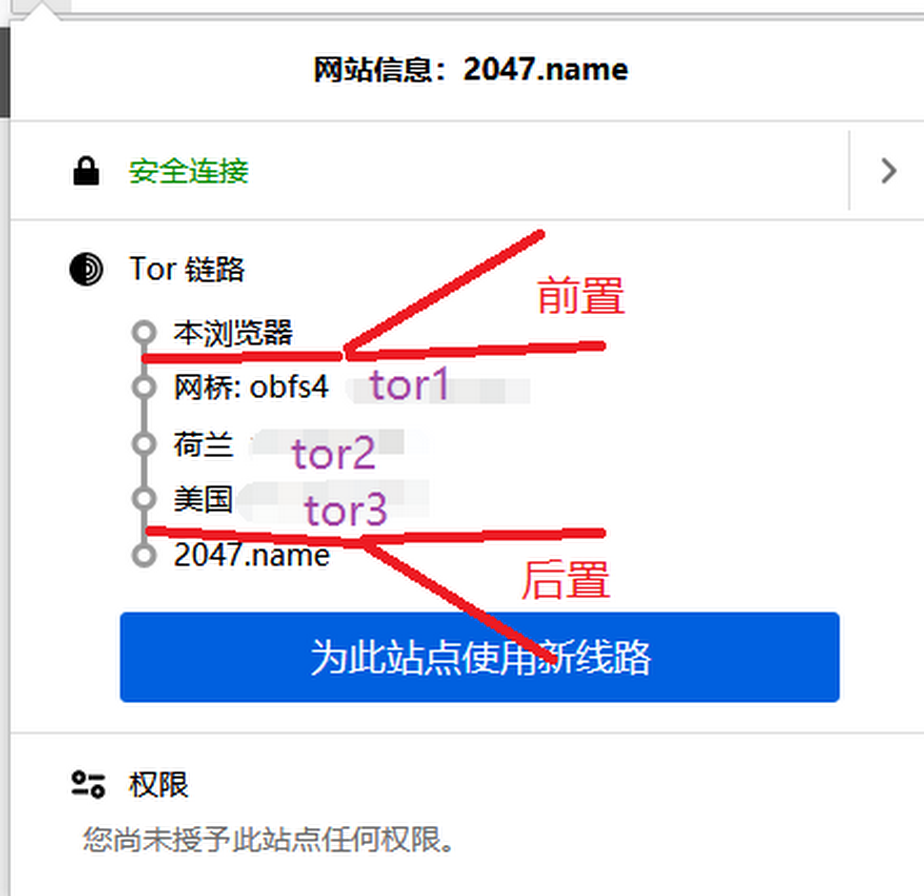 然后我看了下访问者IP
用chrome访问确实是第一图中后置服务器也就是赛风服务器位置(当时用的后置v2ray)的ip
可是用tor浏览器不连网桥
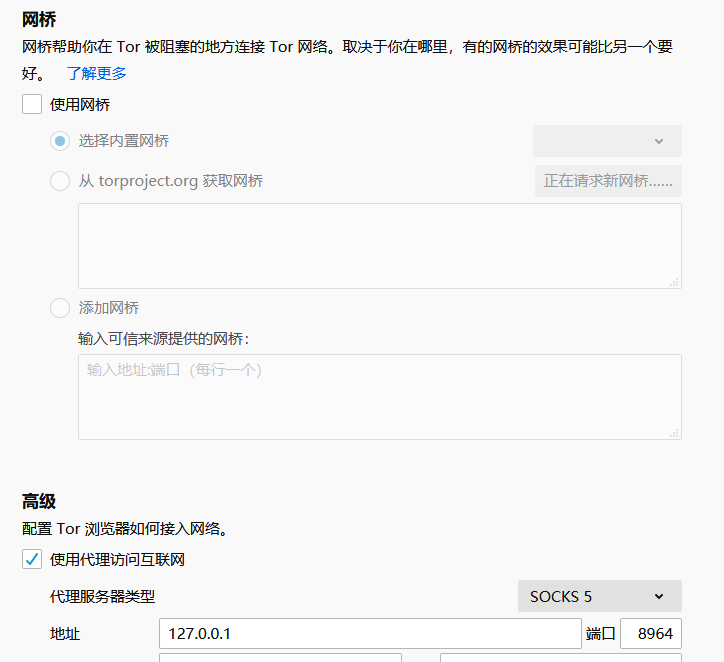 访问ip居然是
 看来即使tor浏览器不连网桥也不能单纯的看成firefox,它本身似乎还能再跳一次后置ip
8 chrome位置换成tor浏览器
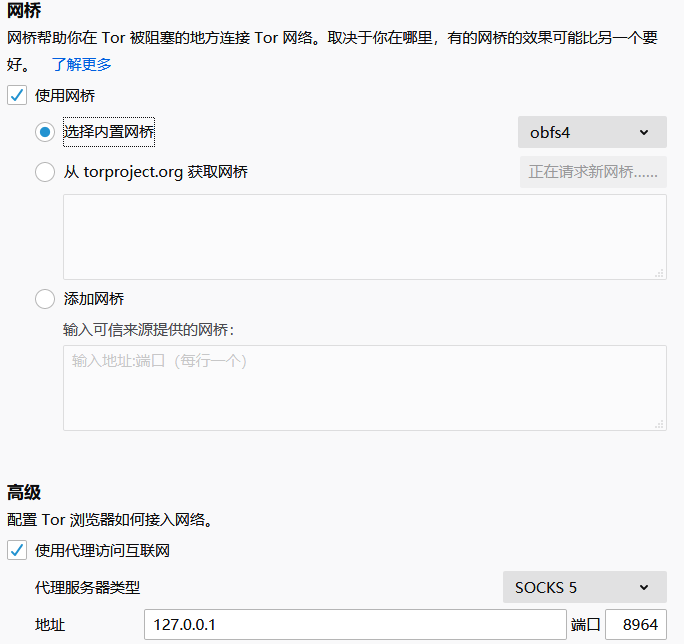 居然可以二次连接tor
9.我觉得连接和排查次序应该自墙开始向左,一级一级的做这样即使你前置代理有三重,中间夹个tor,后置代理有三重也不会乱
我不知道tor专家包本身会不会有断线重连
即如果前置代理某个断了,tor专家包直接用本地ip去连tor网络
如果会,那么确实有暴露风险
如果不会,那从左向墙依次关闭就行了。我这边观察断了前置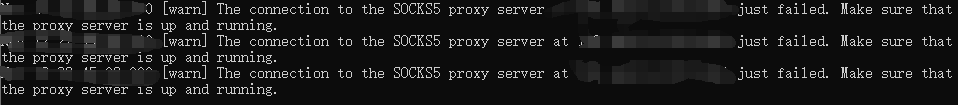 ,专家包就光搁那跳failed了
还有浏览器版本的tor会不会断线重连不知道
9.1后置代理第二重就打不开网页了
10 第一次用本站的发言框,不熟悉代码,排版问题请见谅
thphd2047前站长 幸会。
别的clash ss等这些都没这个问题,这些的共同点是http和socks5接入的是一个端口 v2ray是sock5 10808 http 10809分开的 但是用tor浏览器充当专家包连接v2ray就没问题了 至于是为什么,我就不知道了
clash 和 ss 在同一个端口上提供socks5和http代理服务,方法是识别连接者所采用的协议,如果识别到连接者用的是socks5,后面就按照socks5协议去通信,反之亦然。v2ray暂时没有提供这个功能。
tor支持将任意socks5代理作为前置代理,所以应该让tor去连v2ray的socks5端口(10808),而不是http端口。
迷雾通命令行版本已经失效了请求更新 .\geph-client.exe -username "用户名" -password "密码" -upstreamProxy "127.0.0.1:9050"
现在迷雾通已经升级了很多,golang语言换成了rust,exe的名字也改了,多了很多options了,例如
-use_tcp。最新最完整的options列表还是要看githubhttps://github.com/geph-official/geph4/blob/master/src/main_connect.rs 找到
pub struct ConnectOpt {下面就是你可以先开迷雾通gui,连上,然后去windows任务管理器里面,显示所有可执行文件的命令行(“选择列”),即可看到正在运行的迷雾通程序(geph4-client.exe)使用的命令行。
请注意:迷雾通4.4.20不支持上游代理(upstreamproxy),需要的话大概要等4.5。以前支持这个功能的时候,迷雾通应该还是用golang写的。
你似乎希望保持tor的匿名性,同时部分流量从普通vpn出口走(因为有的网站不欢迎tor)。
于是你希望让赛风这样的VPN程序,在客户端和服务端之间走tor,这样就不会被赛风服务端知道自己的ip了。
我觉得这样太麻烦了而且性能很差,而且不是什么vpn都支持设置上游代理(upstream proxy)。个人建议,相信迷雾通作者的人品,不能走tor的流量,就走迷雾通吧。
文化水平比较低 @thphd <#174812> 多谢回帖
应该让tor去连v2ray的socks5端口(10808),而不是http端口。
连的就是10808报的上面的那个错
你可以先开迷雾通gui,连上,然后去windows任务管理器里面,显示所有可执行文件的命令行(“选择列”),即可看到正在运行的迷雾通程序(geph4-client.exe)使用的命令行。
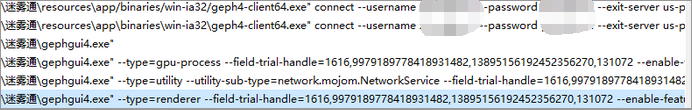 这招确实挺好用的
现在迷雾通已经升级了很多,golang语言换成了rust,exe的名字也改了,多了很多options了,例如-use_tcp。最新最完整的options列表还是要看github
看了个大概,没接触过rust 看到那个::一脸懵逼出来的,就ConnectOpt下的变量大致看了下。说的俺想退站了,注册之前学新手指南就看了好久,第一帖就要开始看源码
我觉得这样太麻烦了而且性能很差,而且不是什么vpn都支持设置上游代理(upstream proxy)。个人建议,相信迷雾通作者的人品,不能走tor的流量,就走迷雾通吧。
主要是看到学习指南里这么教的,那我就照着做了,你看俺名字就知道俺文化水平不高。俺觉着后置代理会直接拿到chrome的前往目标网址,以及后置代理服务器会直面网站,应该用安全性高的,前置能拿到的报文已经被前两层加密过了,风险似乎没那么大。要么去了后置,前置再套个两层?不过嫌麻烦还是按学习指南走了双重
外逃贪官CA
邹韬奋虽然韬光养晦,亦当奋起而争(拜登永不为奴:h.2047.one) "你电脑上装了360,所以我觉得翻个墙搞那么复杂,给你带来的不便已经超过对你隐私的保护。"
这就是我说的“学了第28章却忘了第一章”
编程随想的隐私第一章:
https://program-think.blogspot.com/2013/06/privacy-protection-1.html
小结:
尽量使用国外的、非营利的 IT 机构提供的软件和服务
优先使用开源的,绿色的软件。如果软件本身的用途跟网络无关,那就尽量选“单机软件”。
按照收集信息的能力排序:“有中心”>“半中心”>“无中心”。所以尽量选择无中心的服务减少footprint。
文化水平比较低 这就是我说的“学了第28章却忘了第一章”
编程随想的隐私第一章:
https://program-think.blogspot.com/2013/06/privacy-protection-1.html
360 QQ 微信全中招,我现在删还来得及不
本鼠人还是回chonglangTV吧,这也太哈人了,站长,我要退站,请帮我删帖删账号,咱们站咋没删账号的功能的
说起QQ,我想起来之前有个机场好像是审计规则禁QQ的,我还纳闷QQ的端口又不走翻墙的流量,因为平时都用的switchyomega,不走全局流量的,还想不通它怎么触发的QQ的流量
我对编程随想也是今年他消失的时候才确切接触到的,之前可能有了解我不确定。主要他写的东西也太多了,我就翻了几篇最新的博文,和站里链接过去的几篇技术文。
邹韬奋虽然韬光养晦,亦当奋起而争(拜登永不为奴:h.2047.one) @文化水平比较低 <#174843> 编程随想的博客可以按照主题分类的,他的文章是质量逐渐下降的。所以看主题比时间好的多。
以下是分类回答:
“360 QQ 微信全中招,我现在删还来得及不”--No use crying over spilled milk,事实上你的安全有个最基本的保护,就是你不值得被网警破获。
"本鼠人还是回chonglangTV吧,这也太哈人了,站长,我要退站,请帮我删帖删账号,咱们站咋没删账号的功能的"
第一,红迪是有腾讯的股份的。在膜乎建站事件里,膜乎最后选择了继续驻留红迪,不是因为红迪更安全,仅仅是因为红迪不需要码力。
第二,你作出的退站删贴的反应,恰恰是人的本能之一“花剌子模信使”,又称为锯箭疗法,当箭射到人身上的时候,把肉外面的箭杆锯掉就行了。
第三,安全的前提是意识到什么是危险--你需要一个威胁模型。
“说起QQ,我想起来之前有个机场好像是审计规则禁QQ的”--可见QQ的危害之大,如果机场连了QQ腾讯知道了这个用户正在用机场连接QQ,而机场如果是single hop, 那就会导致机场被墙。
你可以用tor上本站煽颠,而用vpn干你日常想干的事情。
你这网络流量的特征不一样。VPN特征和Tor特征可以区分开,那就很可疑了:“为啥这家伙老是换着用?”不如每次上外网都挂Tor或I2P。
