懂技术的来聊聊最近针对台湾各类网站及基础设施甚至海外服务器的网络入侵攻击。
最近几天因为众所周知的原因,台湾的不少重要政府门户网站都被黑客攻击,导致短时甚至长时间无法访问。近期又爆出连youtube服务器也被入侵,民视频道出现入侵画面。
1.台湾总统府及外交部网站2日晚被DDOS攻击,致使网站瘫痪,无法正常处理访问请求。目前全站依靠CDN代理返回主页,时好时坏,好的时候也仅能显示内页,无法请求到内页数据。坏的时候连主页也无法显示。只显示一个cdn错误返回:NOT ALLOWED
不过目前网络层传输没有问题,域名ping的通,说明中华电信CDN依然正常作业。
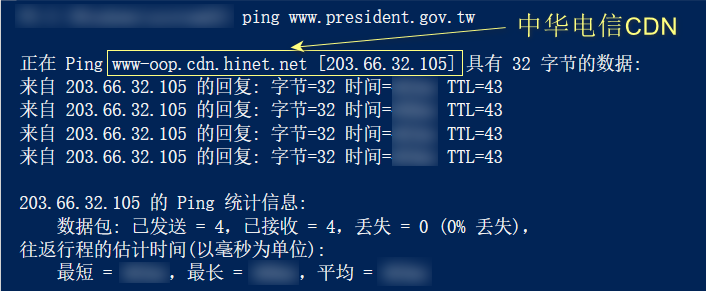
然而奇妙的是,二级域名下的子网站:英文版却可以正常打开,不知为何仅仅关闭中文网站。
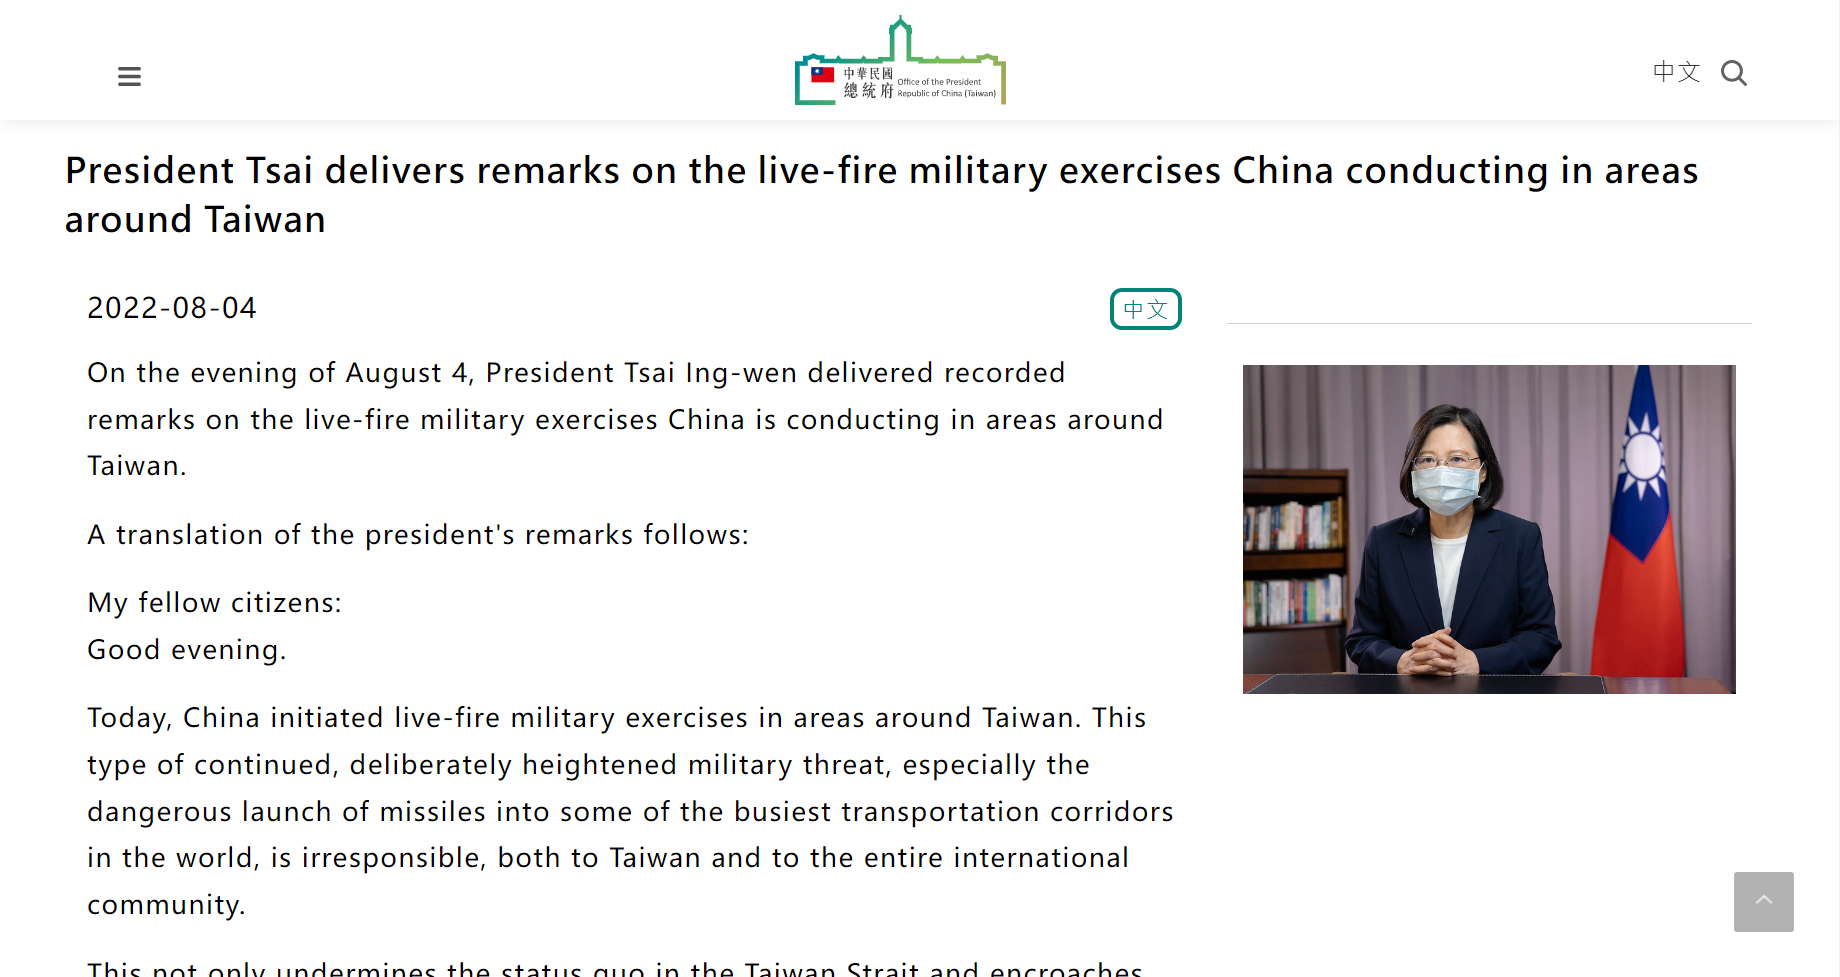
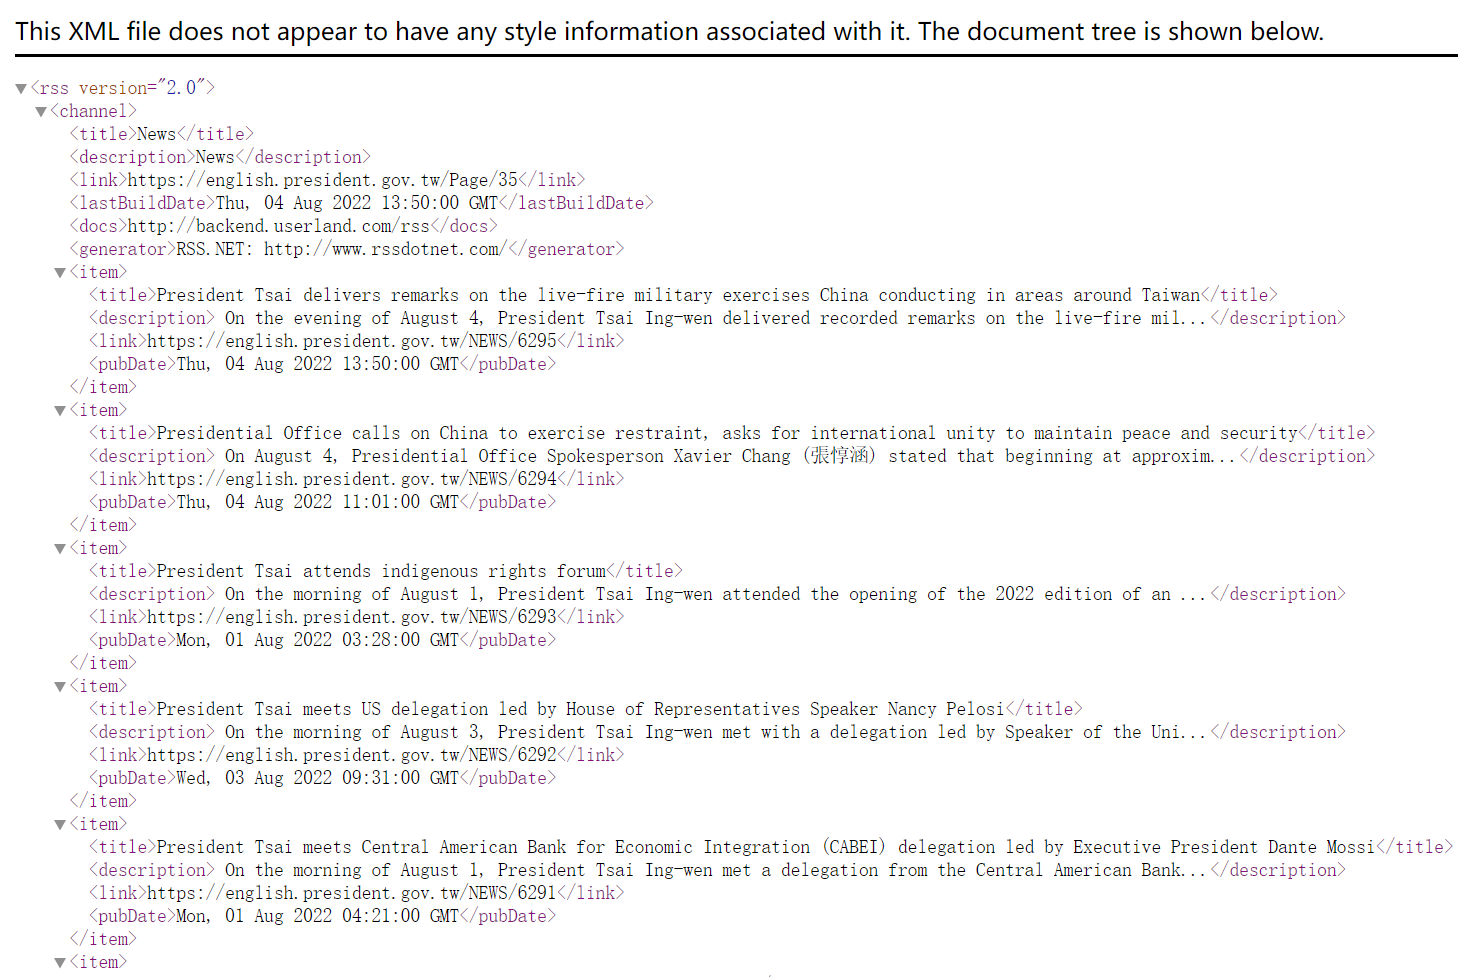
英文版的RSS服务也是正常的,可以导出rss脚本.
2.台湾部分基础设施被入侵,如车站显示屏等,应该是早已被入侵,并进一步夺权服务器,注入后门脚本。
3.民视在youtube的频道也被黑,入侵途径估计两种:要么是youtube官方播放服务器被直接入侵,要么是视频流经过伪装路由被侦测替换。
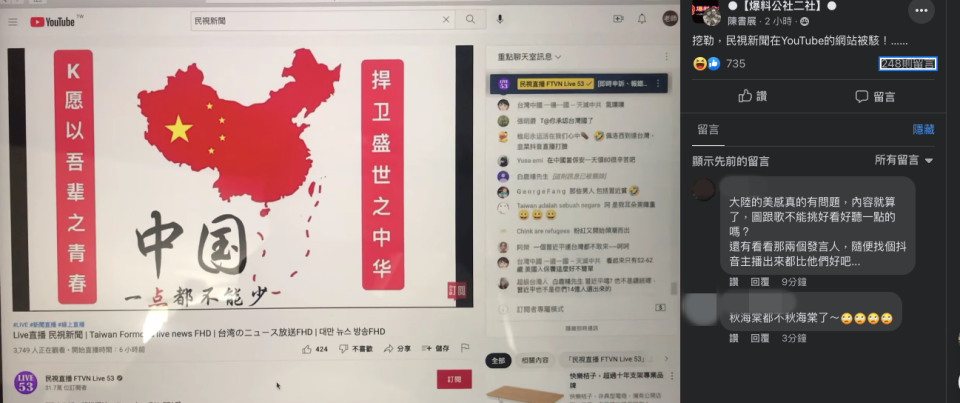
而2、3后两者的技术难度明显远高于1。1的情况也难以理解,如果一直开着cdn,除非服务器真实ip暴露,否则dd攻击应该无效才对。另外就是刚才说的,既然英文版的可以访问,为何中文版的还在禁止。
不知有没有懂技术的分析一下这次网络攻击的问题。
三天不打上房揭瓦 唐凤,你死哪里去了?
111aaa 我认为题主觉得cdn是万能的,开着cdn查不到真实ip,那只能说,网安没入门 dns域名解析了解下,超级ping了解下 ddos了中文版英文版还能上,明显用的两台服务器啊,端口不一样罢了,这个问题,emmmmm 至于什么提前种马,现在才利用,我只能说,没有任何一个黑客能忍得住不横向的 建议网站被入侵之后立刻断网查找木马杀掉,然后排查横向流量,开启syn泛洪保护之类的 3这个也很简单,中间人攻击嘛,kali有工具自己玩。。。。 台湾这次被大面积攻陷,只能说在网安领域还有很长的路要走
广府畜生瑞贝壳 @111aaa <#191961>
别尬吹了,还我没入门,你说的这些东西就是入门级的,怕是你就知道这些。
第一个中文也能ping通啊,说明连接没问题,根本没dd了,图都给出来了,只是被cdn关闭连接而已。你怕是连我的文章都没看完就开始胡扯。还有你攻击一个套cdn的服务器试试,真实ip那么容易被暴露,cdn早没人用了好么。
第二个肯定不是当时入侵的,而是挂后门,设置触发,也就等上头的命令。控制硬设备的服务器又没对外的页面接口,哪有那么容易突破。
第三个也没你说的那么简单,一般网站的中间人攻击还好说,伪造证书即可,但对方是youtube,给这种大厂签发证书的颁发机关可信度极高,想要伪造难于上天,你怕是一辈子也伪造不出来。
最后台湾国安局还没你聪明?别人人才多的是,知道几个概念吹得没边了都你怕是。
三天不打上房揭瓦 黑进总统府网站又拿不到蔡英文的内裤
前任小粉红
毫无羡鱼情平日之乎者也、没有什么用的腐儒.写文速度极慢 可以DDOS真实IP的,CDN只是隐藏你的真实IP
广府畜生瑞贝壳 @111aaa <#192169>
是你在胡搅蛮缠混淆概念的乱杠,并不涉及我所列举的各种实际问题,或者涉及到了一部分,但我进一步深入追问就开始含混不清。
至于dns是什么玩意,一篇百度文章都能解决的事,不知道你为什么会执意认为别人不懂,真的很可笑。
你直接说说我说的三个问题是怎么实现的,最后一个你说中间人攻击不懂,前面两个呢,真有水平就把细节说清楚,别含混不清。别说几句话里就冒出一句什么对方连dns都不懂这种莫名其妙的蜜汁自信。
老实说,从目前你的表述看,你的水平应该是很不咋地,从头到尾都在吹概念,而且属于说两句深入不下去就开始转移话题,当然也不是那种完全没入门的小白,做得项目是什么我不清楚,但从这些前后矛盾的表述上看,对于攻击模型机制细节上了解的很不充分。所以前言不搭后语。
例如什么0day不难,但之后听到我说比ddos稍微难点,又说web侵入其实很难因为需要源码,既然如此0day实现的前提就很难,因为难以了解到对方使用的源码。等等等从头到尾这些都是你说的,我只是在重复你谈的这些七零八落不成体系的叙述。
YastPM时代的无声记忆 看到楼上的我他妈绷不住了
你们有没有读过Cloudflare的博客啊,知不知道什么叫Layer4攻击跟Layer7攻击啊
能不能先读一下CF关于CC攻击的解释啊
首先根据Telegram上的情报我们可以知道有人是一直用Layer7 HTTP DDOS打台湾府的,关键这个CDN配置的破烂不堪,规则基本上等于没有
然后上次有一个在Telegram同样宣布打日本国防部的,很明显那个规则也是个摆设(随便不写UserAgent,垃圾地址池(Abuse score > 50)的都给你返回HTTP 200(OK),不死找谁)
再进一步说,只要扫Hinet的IPv4段查证书就必然能找到源站(看看这防御),至于人家打不打那看人心情,毕竟据我所见,这抓的肉鸡网络都几万几十万的,就是CF的速度限制可能都不一定防得住
查DNS DB有个几把用,也就是查个CDN的地址,甚至没Shodan,Fota有用
至于2与3,根据1可知某些地方防御松懈的几乎相当于就差没用123456当密码了(据我所知,大陆不少地方还在用WindowsXP,就是MS 17-010放政府部门横向爆破都可能爆)(当然这是比较偏远地区,不是之前有个新闻说大连车务段还在用Flash吗)
漏洞可能到处有,但是除非给人爆破了否则一般政府部门都不太关心吧
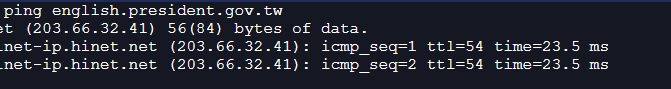 这是直接ping总统府官网得到的结果,ip地址为dns
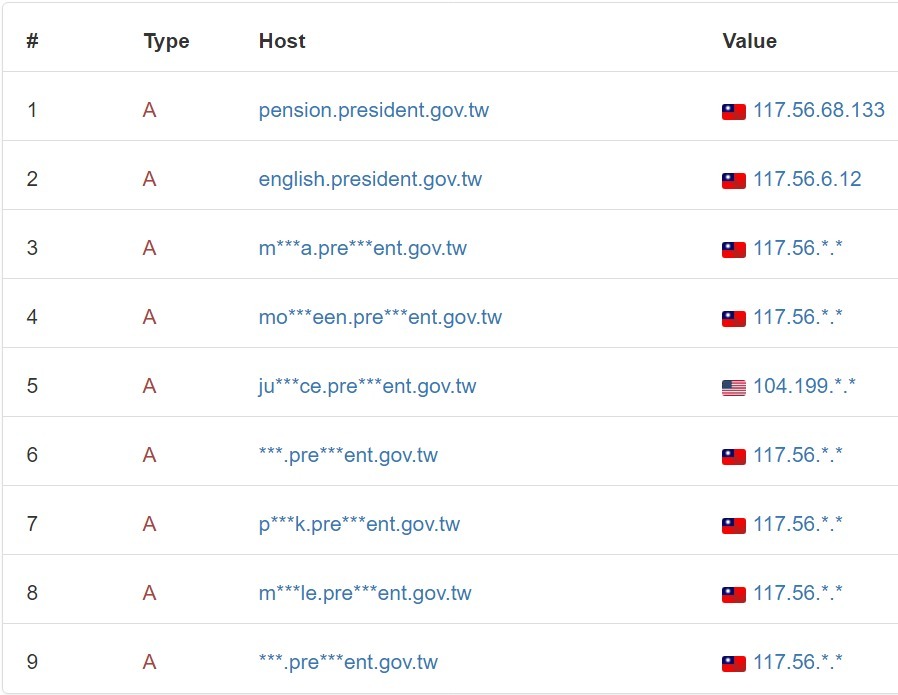
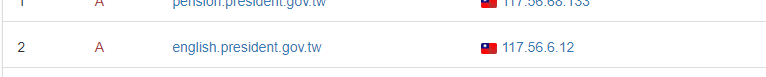 这是我查到的真实的总统府地址,子域名为english,主站状态为SOA(响应失败),访问主站显示not allow,还有什么问题吗,传图麻烦不想传图罢了